Yeni Bilgi Hırsızı VOLTA, Kurbanlarını Yapay Zekâya Puanlatıyor
Cisco Talos, çaldığı verileri ticari yapay zekâ modellerine gönderip her kurban için “ne kadar değerli” değerlendirmesi yazdıran VOLTA adlı yeni bir Windows bilgi hırsızı tespit etti. Zararlı, parolalardan kripto cüzdanlarına kadar geniş bir veri yelpazesini topluyor.
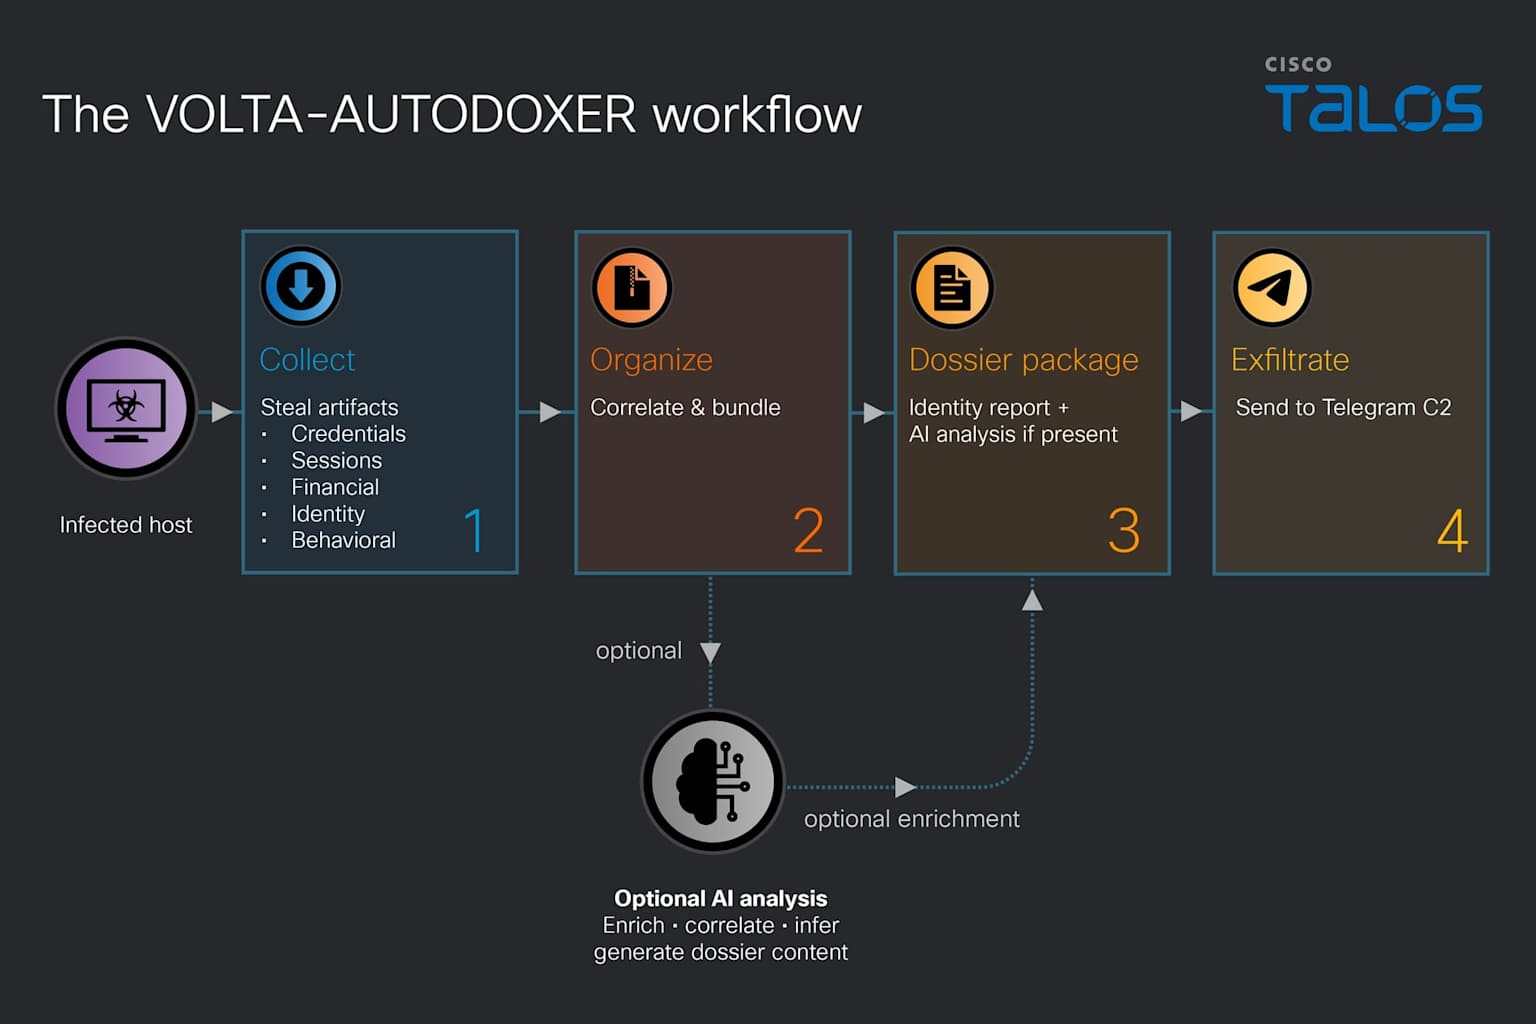
Cisco Talos araştırmacıları, çaldığı verileri ticari yapay zekâ modellerine göndererek her kurbanı “değerine” göre sıralatan yeni bir Windows bilgi hırsızı yazılımı duyurdu. VOLTA-AUTODOXER adlı zararlı, kurbanın dijital izlerini tek bir dosyada birleştiriyor. Talos’un 31 Ekim’de yayımladığı analiz, siber suçluların yapay zekâyı saldırı sonrası aşamada da kullanmaya başladığını gösteriyor.
Çalınan veriler tek bir kimlik raporuna dönüşüyor
Talos’a göre VOLTA; tarayıcı parolalarını, çerezleri, ödeme kartlarını, kripto para seed ifadelerini, Microsoft OAuth belirteçlerini, SSH anahtarlarını, Wi-Fi profillerini ve ekran görüntülerini topluyor. Discord, Telegram, Steam ve Roblox oturumlarını da ele geçiren yazılım, ardından Gmail belirteçleriyle Amazon, DoorDash, Uber Eats, Walmart ve PayPal makbuzlarını tarayarak ev adresini doğrulamaya çalışıyor. Tüm bulgular “Identity_Report.txt” adlı dosyada toplanıyor.
Yapay zekâ “adli istihbarat analisti” rolünde
Bu dosya, modele hedef değerlendirmesi hazırlayan bir adli istihbarat analisti gibi davranmasını söyleyen bir istemle birlikte OpenRouter üzerinden yapay zekâ modellerine gönderiliyor. Model, kurbanın ne kadar değerli olduğunu ve güvenlik alışkanlıklarının ne kadar zayıf olduğunu yorumluyor. WIRED’ın aktardığına göre istem, Wi-Fi parolasının kurbanın soyadıyla örtüşüp örtüşmediği gibi alanlar arası bağlantıları kurmasını da istiyor. Yazılım varsayılan olarak Anthropic’in Claude Opus 4.6 modelini kullanıyor; model “yapamam” türü bir yanıt verirse sırasıyla Moonshot AI’ın Kimi K2 ve Google’ın Gemini 2.5 Flash modellerine geçiyor.
Satılık bir araç ve alınabilecek önlemler
Talos, zararlının altı değiştirilebilir alanlı bir şablonla derlendiğini ve bunun “builder” modeline işaret ettiğini belirtiyor: yazar erişim satıyor, her alıcı için özel bir kopya üretiyor. Yazılım kendini siliyor ve yalnızca üçüncü taraf hizmetlere dayanıyor. Talos, VOLTA’nın gerçek saldırılarda kullanılıp kullanılmadığını takip etmediğini vurguluyor. Önlem olarak Chrome’u hangi işlemlerin headless modda başlatabileceğinin kısıtlanması öneriliyor. Enfekte makinelerin sahipleri belirteçlerini iptal etmeli, parolalarını değiştirmeli; seed ifadesi düz metin saklanan cüzdanları tamamen ele geçirilmiş saymalı.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol