Kaspersky: Eğitim Kurumlarına Yönelik Siber Saldırıları Bir Yapay Zekâ Ajanı Yönetti
Kaspersky, Latin Amerika ve Afrika'daki eğitim kurumlarını hedef alan saldırıları açık kaynaklı CyberStrikeAI ile bir yapay zekâ ajanının yönettiğini duyurdu. Ajan iki dakikada kalıcılık sağladı, birkaç günde alan yöneticisi yetkisini ele geçirdi.
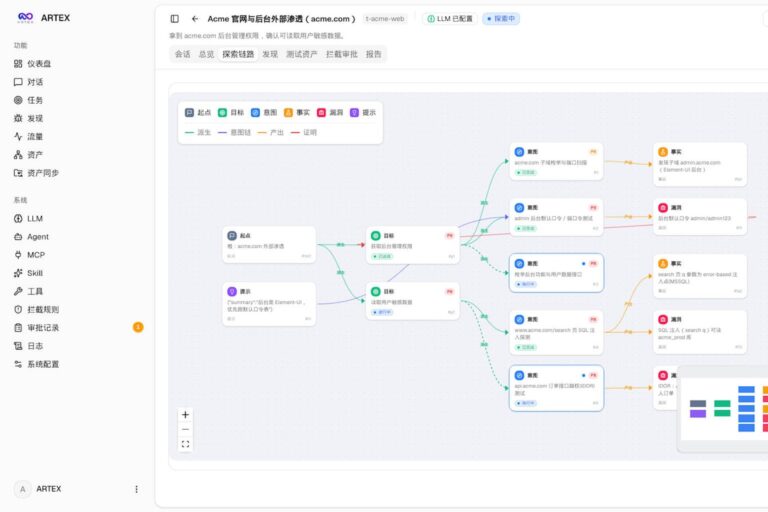
Siber güvenlik şirketi Kaspersky, Latin Amerika ve Afrika’daki eğitim kurumlarına yönelik saldırıların bir yapay zekâ ajanı tarafından yönetildiğini açıkladı. Saldırganlar, açık kaynaklı CyberStrikeAI çerçevesiyle büyük bir dil modelini sızma operasyonlarının başına koydu. Bu, yapay zekânın gerçek bir saldırıda orkestra şefi gibi kullanıldığı ilk belgelenmiş örneklerden biri.
İnsan hedef koyuyor, yapay zekâ uyguluyor
CyberStrikeAI, aslında yetkili sızma testleri için geliştirilmiş açık kaynaklı bir araç. Komuta kontrol sistemini büyük bir dil modeliyle birleştiriyor. İnsan operatör yalnızca hedefi belirliyor; hangi aracın kullanılacağına, hangi komutların üretileceğine ve sonuçların nasıl yorumlanacağına model karar veriyor. Yapay zekâ saldırganların kendi sunucusunda çalışıyor. Hedef bilgisayara yerleştirilen yazılım ise yapay zekâ içermeyen, sıradan bir uzaktan kontrol aracı gibi davranıyor.
İki dakikada kalıcılık, birkaç günde tam yetki
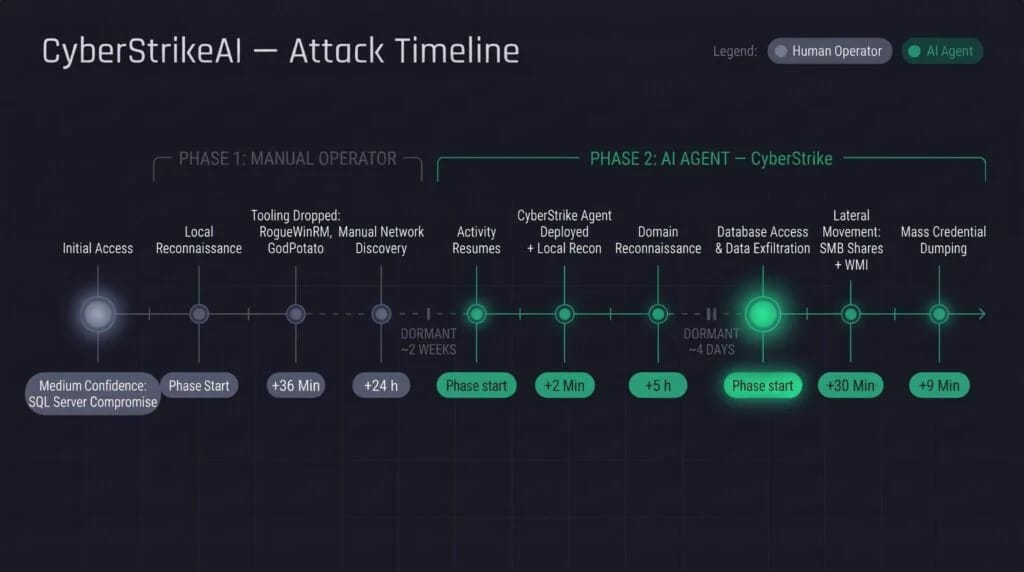
Kaspersky’ye göre saldırganlar önce bir SQL Server açığı üzerinden elle içeri girdi, yaklaşık bir gün keşif yaptı ve iki hafta bekledi. Ardından CyberStrikeAI yerleştirildi. Yapay zekâ ajanı iki dakika içinde kalıcılık sağladı, alan keşfini yaklaşık beş saatte tamamladı. Dağıtımdan alan yöneticisi (domain admin) yetkisine geçiş üç ila dört gün sürdü. Bilgisayarlar arası geçiş, kimlik bilgisi toplama ve veri tabanı aktarımı ise en fazla bir saatte bitti.
Yeni teknik yok, hız var
Kaspersky saldırıları Eylül ve Ekim 2026’da tespit etti. Şirketin Tehdit Araştırma Başkanı Nikita Nazarov’a göre yapay zekâ, saldırganların koordinasyonunu ve hızını değiştiriyor; ancak kullanılan teknikler yine bilinen yöntemler: keşif, kimlik bilgisi çalma, yanal hareket ve veri sızdırma. Dolayısıyla iyi yapılandırılmış güvenlik araçları bu saldırıları hâlâ yakalayabiliyor. Betiklerde Çince yorum satırları bulunsa da Kaspersky bunun saldırganların kimliğini kanıtlamadığını, etkinliği bilinen bir gruba bağlayamadığını belirtiyor. Şirket, uç nokta izleme (EDR), ağ trafiği analizi ve mesai dışı 7/24 izleme önerisinde bulunuyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol