Google, 1,3 Milyon Android TV Kutusunu Ele Geçiren XCPE Botnet’ini Çökertti
Google, çoğu Android TV kutusu olan 1,3 milyondan fazla cihazı kontrol eden XCPE botnet'ini çökertti. Şirket, arka kapıyı bilerek yerleştirdiğini öne sürdüğü üretici Videostrong'u sertifikalı Android cihaz üretiminden yasakladı.
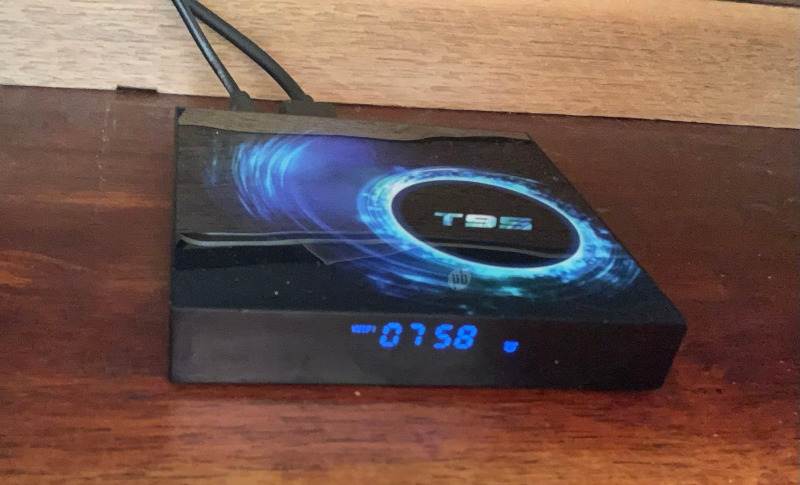
Google, Android TV kutularından oluşan ve 1,3 milyondan fazla cihazı kontrol eden XCPE botnet’ini çökertti. Şirket, Shenzhen merkezli üretici Videostrong Technology’yi arka kapıyı bilerek yerleştirmek ve cihazlara erişimi suçlulara satmakla suçlayıp sertifikalı Android cihaz üretmesini yasakladı. Küresel ölçekteki operasyon, ucuz set üstü kutuların güvenlik riskini yeniden gündeme taşıdı.
Operasyon nasıl yapıldı?
Google Tehdit İstihbaratı Grubu, operasyonun geçen hafta gerçekleştiğini duyurdu. Şirket, yasal yollara başvurarak Videostrong’un botnet’i yönetmek için kullandığı alan adlarına ve sunuculara el koydu. Arka kapı üzerinden cihazlara yüklenen on iki kötü amaçlı yazılım ailesinin komuta sunucuları için de aynı adım atıldı. Google, bu hamleyle enfekte olmuş en az 10 milyon cihaza daha erişimin kesileceğini öngörüyor. Operasyonda Japonya Ulusal Polis Teşkilatı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI de yer aldı.
Arka kapı kendini yeniden yüklüyor
Google’a göre x.cpe adlı arka kapı, cihazın bellenimi yani firmware içinde sistem düzeyinde yetkilerle çalışıyor. Kullanıcı yazılımı silse bile cihaz yeniden başladığında kendini tekrar kuruyor. Arka kapı ayrıca Google Play Protect’i devre dışı bırakıp kullanıcının haberi olmadan uygulama yükleyebiliyor. Operatörlerin canlı ekran görüntüsü aldığı, tuş vuruşu enjekte ettiği, hesap bilgilerini çaldığı ve uzaktan komut kabuğu açtığı belirtiliyor. Videostrong’un ise Google’ın sertifikasyon testlerindeki bir açıktan yararlanmak için kodunu gizlediği, kötü amaçlı kodu yalnızca ilk açılıştan sonra yüklediği ifade ediliyor.
Cihazlar hâlâ risk altında
Sunucular çevrimdışı olsa da arka kapı cihazların içinde duruyor ve sahipleri onu kendi başlarına kaldıramıyor. Trend Micro’nun kurumsal birimi TrendAI, 3 Haziran ile 1 Ekim arasında 206 modelde 1.472.554 enfekte cihaz tespit etti; en çok enfeksiyon Malezya, Brezilya, Irak, Meksika ve Tayvan’da görüldü. Temizlik için üretici müdahalesi, platform koruması ya da cihazın değiştirilmesi gerektiğini belirten TrendAI’ye karşın Synthient, tüketicilere bu cihazları atmalarını öneriyor. Google ise kalıcı çözümün bu altyapının hedef alınmaya devam etmesini gerektirdiğini söylüyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol