Hackerlar DNS Kayıtları Üzerinden Sistemlere Sızıyor!
Siber saldırganlar zararlı yazılımları DNS kayıtlarına gizleyerek sistemlere sızıyor. Güvenlik sistemleri bu yöntemi fark etmekte zorlanıyor.
Siber saldırganlar zararlı yazılımları DNS kayıtlarına gizleyerek sistemlere sızıyor. Güvenlik sistemleri bu yöntemi fark etmekte zorlanıyor.
Detaylar haberimizde…
Siber saldırganlar, yeni ve tespit edilmesi zor bir yöntemle zararlı yazılımları DNS kayıtlarına gizleyerek sistemlere sızıyor. Bu teknik, geleneksel güvenlik sistemlerinin fark etmesini zorlaştırıyor ve ciddi bir tehdit oluşturuyor.
Web ve e-posta trafiği sıkı denetimden geçerken, DNS sorguları çoğu zaman göz ardı ediliyor. Bu durum, saldırganlara görünmeden hareket etme fırsatı tanıyor.
Virüs Kodları DNS Kayıtlarında Parça Parça Saklanıyor
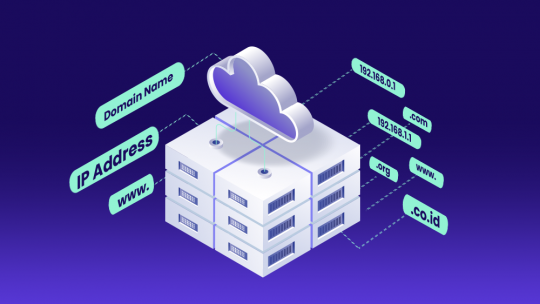
Saldırganlar, DNS’in bazı özel alanlarını zararlı metinleri saklamak için kullanıyor. Zararlı dosyalar önce kodlara dönüştürülüyor, ardından bu kodlar yüzlerce küçük parçaya bölünerek farklı alt alan adlarının DNS kayıtlarına yerleştiriliyor. Böylece zararlı yazılım, parça parça DNS kayıtlarına gizlenerek sisteme fark edilmeden yükleniyor.
Şifreli Trafik Tehlikeyi Gizliyor
Son dönemde yaygınlaşan DNS over HTTPS (DoH) ve DNS over TLS (DoT) protokolleri, DNS trafiğini şifreleyerek kullanıcı gizliliğini artırıyor. Ancak uzmanlar, bu şifrelemenin zararlı verilerin normal trafik gibi görünmesine neden olduğunu ve ağ güvenliğini zorlaştırdığını belirtiyor.
Kurumsal ağlarda DNS trafiğinin tam izlenmesi güçleşirken, çözümleyici (resolver) kullanılmaması halinde gelen DNS sorgularının içeriği anlaşılamıyor. Bu durum, saldırganların DNS üzerinden gizlice zararlı veri iletmesine olanak tanıyor. Uzmanlar, güvenlik önlemlerinin bu yeni protokoller ışığında yeniden değerlendirilmesi gerektiğini vurguluyor.
Yapay Zeka da Hedefte
Araştırmacılar, bazı saldırganların DNS kayıtları içine sohbet botlarını etkilemek için özel metinler yerleştirdiğini tespit etti. Bu metinler, botların analiz ettiği içeriklerde gizli komutlar gibi yer alıyor. Yapay zeka sistemleri, bu komutları gerçek bir kullanıcıdan gelen isteklerle karıştırabiliyor. Bu durum, sohbet botlarının istenmeyen şekilde yönlendirilmesine yol açabiliyor.
Güvenli Sandığımız Alan Tehlike Altında
Saldırganlar uzun süredir zararlı içerikleri internetin altyapısında saklıyor. Ancak bu yöntem giderek daha gizli ve etkili hale geliyor. Uzmanlar, sistem yöneticilerini ağ trafiğini dikkatle izlemeye çağırıyor. Aksi takdirde, kötü amaçlı yazılımlar beklenmedik yollardan sistemlere sızabilir.
Derleyen: irem Aydoğdu
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol