Claude Code’da Yeni Ortam Değişkeni: Ajan Artık rm Komutunu Onaysız Çalıştırabilir
Anthropic, Claude Code'un v2.1.311 sürümüyle en geniş izinli moddaki son güvenlik katmanını da devre dışı bırakma seçeneği sundu. Yeni ortam değişkeni, kodlama ajanının kritik dizinlerde rm ve rmdir komutlarını kullanıcıya sormadan çalıştırmasına izin veriyor.
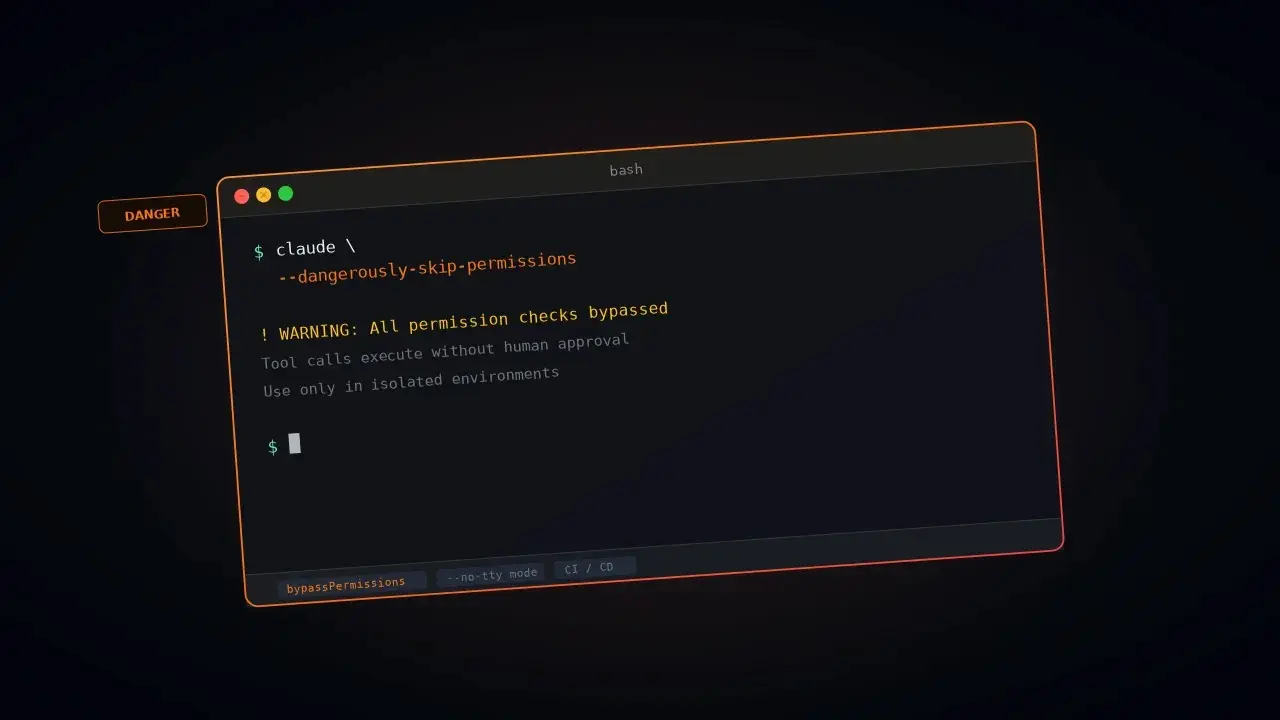
Anthropic’in kodlama ajanı Claude Code, en geniş izinli çalışma modunda bile devrede kalan son silme denetimini kaldırmaya imkân tanıyan bir seçenek kazandı. Şirketin teknik kadrosundan Daisy Hollman’ın duyurduğu özellik, geliştiricilerin ajanı tamamen denetimsiz bırakabilmesini sağlıyor ve güvenlik tartışmalarını yeniden alevlendirdi.
Yeni ortam değişkeni ne yapıyor?
Claude Code v2.1.311 sürümü, CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS adlı bir ortam değişkenini destekliyor. Kabukta bu değişken ayarlandığında ve ajan bypassPermissions modunda çalıştırıldığında, dosya silme komutları olan rm ve rmdir onay istenmeden yürütülüyor. Resmî değişiklik günlüğü sürümü 26 Ekim tarihli olarak gösteriyor, ancak bu değişiklik günlükte yer almıyor. Anthropic’in belgeleri de değişkeni artık tanımlıyor.
Eski güvenlik sınırı neyi engelliyordu?
Mevcut –dangerously-skip-permissions bayrağı ilk kez Haziran 2025’te Claude Code v1.0.18 ile görülmüştü ve onayların çoğunu atlıyordu. Ancak belgeler, kök dizin, üst düzey dizinler, kullanıcının ana dizini ve çalışma dizini gibi kritik yolların silinmesinin hiçbir zaman otomatik onaylanmadığını belirtiyordu. Terminalde bu komutlar iki dakikalık bir geri sayım başlatıyor, yanıt gelmezse reddediliyordu. Hollman, rm -rf ~ gibi bariz tehlikeli işlemlerin hâlâ engellendiğini hatırlattı.
Anthropic’in uyarıları ve yönetici denetimi
Duyuruya bazı kullanıcılar şüpheyle yaklaştı; Hollman ise “Şaka değil!” diyerek yanıt verdi. Anthropic, bypassPermissions modunun yalnızca internet erişimi olmayan konteyner, sanal makine veya geliştirme ortamı gibi yalıtılmış sistemlerde kullanılmasını öneriyor. Şirkete göre bu mod, prompt injection saldırılarına karşı koruma sağlamıyor. Yöneticiler modu yönetilen ayarlar üzerinden engelleyebiliyor, Linux ve macOS’ta ise ajan bu modda root yetkisiyle başlatılamıyor. Yapay zekâ ajanlarının rm -rf ~ gibi komutlarla diskleri sildiği örneklerin çokluğu, değişikliği daha da dikkat çekici kılıyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol