PHP2Shell Alarmı: Güney Afrika Cumhurbaşkanlığı Sitesini Erişime Kapattı
Yapay zekânın bulduğu iki kritik PHP açığı, dünya genelinde hükümet sitelerini çevrimdışı bıraktı. Güney Afrika Cumhurbaşkanlığı da web sitesini kapattı. Yetkililer bir ihlal olmadığını söylese de uzmanlar, eski PHP sürümleri nedeniyle tehlikenin geçmediği uyarısını yapıyor.
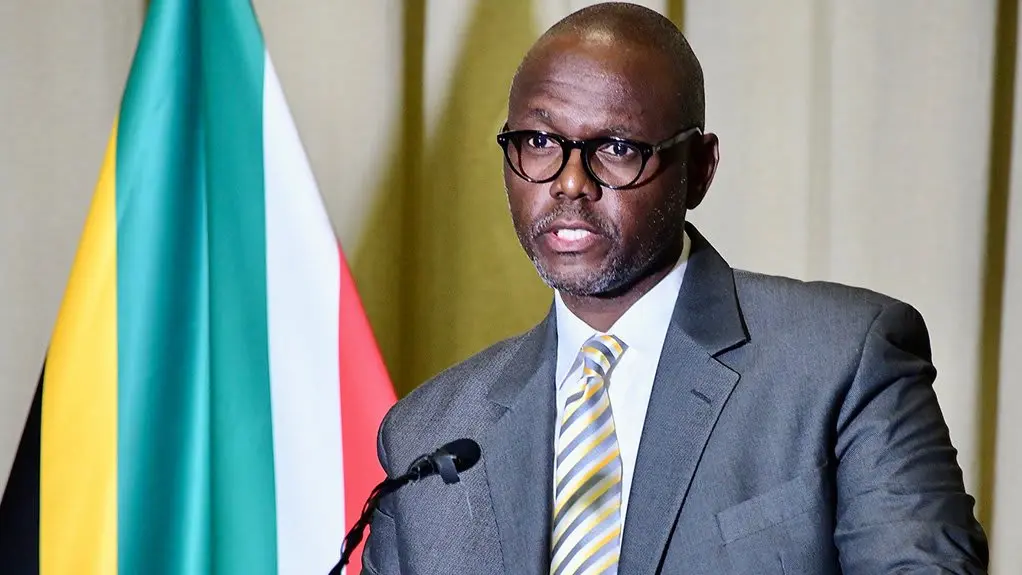
Web sitelerinin yaklaşık yüzde 70’ine güç veren PHP’deki iki kritik açık, bu hafta hükümet ve kurum sitelerini peş peşe çevrimdışı bıraktı. PHP2Shell adı verilen açıkları yapay zekâ buldu. Güney Afrika Cumhurbaşkanlığı da cuma günü sitesini kapatan kuruluşlara katıldı.
Güney Afrika sitesini neden kapattı?
Cumhurbaşkanlığı Sözcüsü Vincent Magwenya, sitenin kapatılmasının bir güvenlik ihlaline işaret etmediğini açıkladı. Kararın, açıklara karşı alınan önleyici bir tedbir olduğu belirtildi. Benzer adımlar yalnızca Güney Afrika’ya özgü değil: dünya genelinde birçok hükümet ve kuruluş, yamaların tüm sunuculara ulaşmasını beklerken sitelerini erişime kapalı tutuyor. Yani kapatma, bir saldırının sonucu değil, olası bir saldırıya karşı alınan önlem olarak sunuluyor.
Açıkları yapay zekâ nasıl buldu?
CVE-2026-109618 ve CVE-2026-109619 olarak izlenen açıklar, saldırganların oturum açmadan bir sunucuda kod çalıştırmasına izin veriyor. İkisi de 10 üzerinden 9,2 puanla kritik seviyede. Güvenlik şirketi Calif’in araştırmacıları açıklardan birini Ağustos’ta OpenAI’ın bir modeliyle buldu; Wiz ise bağımsız olarak aynı sonuca ulaştı. OpenAI, düzeltmeler için iki ay boyunca proje bakımcılarını ve güvenlik firmalarını koordine etti. Ayrıntılar erken sızınca yamalar planlanan 22 Ekim yerine 21 Ekim’de yayımlandı.
Etkisi ülkelerden ülkelere yayıldı
Birleşik Krallık’ta 32 devlet hizmeti geçici olarak çevrimdışı kaldı, dört hizmet ise kısmen kullanılamadı. İskoçya’da en az yedi belediye ve altı sağlık kurulu sitelerini kapattı. Fransa, Almanya, Hollanda ve Finlandiya’daki bazı siteler de erişilemez oldu. Güney Kore ise acil toplantı yapıp siber uyarı seviyesini “dikkat”e yükseltti ve PHP 8.1 ve eski sürümleri kullananlardan yükseltme yapmalarını istedi. Amazon, ilk istismar girişimini duyurudan dört gün önce, 17 Ekim’de saptadığını bildirdi.
Tehlike geçmedi mi?
Cloudflare’in CEO’su Matthew Prince, ağlarına yönelik deneme sayısının duyurudan önce binler düzeyindeyken sonrasında milyonlara çıktığını söyledi. CrowdStrike’tan Adam Meyers ise eski PHP sürümlerinin hâlâ yaygın kullanıldığını ve yamanın tüm sorunları gidermeyebileceğini belirtti. Uzmanlara göre saldırganların açığı ilk bulan olması gerekmiyor; duyurudan sonra da kolayca silaha dönüştürebiliyorlar. Bu nedenle sunucu sahiplerine PHP’yi güncel sürüme taşımaları öneriliyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol