Sahte dijital davetler üzerinden yürütülen yeni nesil oltalama saldırıları, kullanıcıların günlük iletişim alışkanlıklarını hedef alarak kişisel verileri ele geçirmeyi amaçlayan giderek yaygınlaşan bir siber tehdit türü olarak öne çıkıyor.
Son dönemde siber güvenlik alanında dikkat çeken yeni bir dolandırıcılık yöntemi, günlük dijital iletişimin sıradan bir parçası haline gelen “davet” mesajları üzerinden yürütülen oltalama (phishing) saldırıları oluyor. Bu yöntem, kullanıcıların güven duygusunu hedef alarak sahte etkinlik davetleri, parti çağrıları veya özel organizasyon linkleri üzerinden kişisel verileri ele geçirmeyi amaçlıyor. Özellikle görsel olarak güvenilir ve tanıdık platformlara benzeyen tasarımlar kullanılması, saldırıların etkisini artırıyor.
Dijital Davetlerin Güven Unsuru Olarak Kullanılması
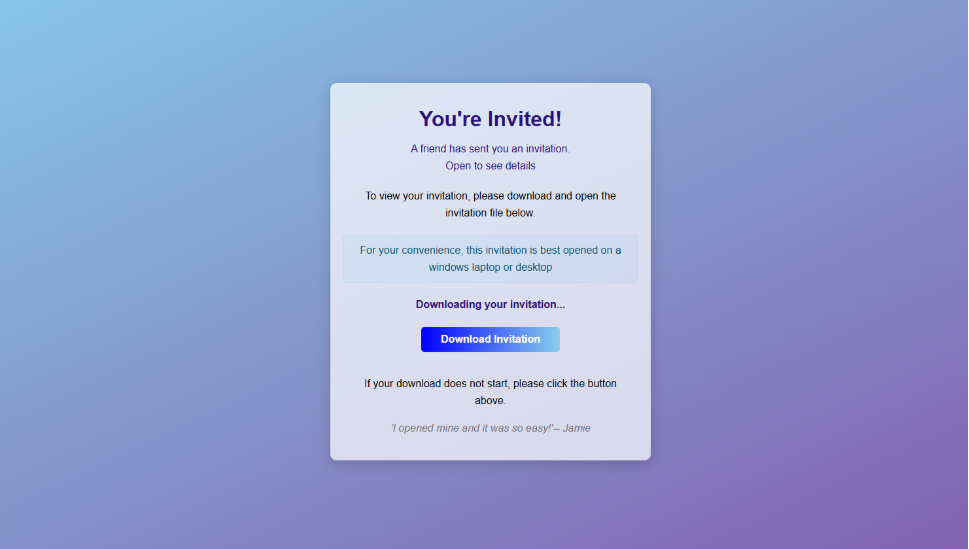
Bu yeni saldırı türünün temelinde, insanların dijital davetlere duyduğu doğal güven bulunuyor. Günlük yaşamda etkinlik davetleri, arkadaş buluşmaları, doğum günü organizasyonları veya iş toplantıları gibi içerikler sıkça e-posta ya da mesaj yoluyla paylaşılıyor. Dolandırıcılar bu alışkanlığı taklit ederek kullanıcıya “özel davet” gibi görünen mesajlar gönderiyor.
Bu mesajlar çoğunlukla Evite, Paperless Post veya benzeri gerçek davetiye platformlarının arayüzüne benzeyen sahte sayfalar üzerinden hazırlanıyor. Kullanıcıya gelen bağlantı, ilk bakışta güvenilir bir etkinlik sayfasına yönlendiriyor gibi görünüyor. Ancak bu sayfaların arkasında kimlik bilgilerini, şifreleri veya hesap erişimlerini çalmayı hedefleyen sahte sistemler bulunuyor.
Saldırıların İşleyiş Mekanizması
Bu tür oltalama saldırılarında süreç genellikle oldukça basit ama etkili ilerliyor. Kullanıcıya gönderilen mesajda genellikle bir etkinliğe davet edildiği belirtiliyor ve “katılmak için tıkla” gibi yönlendirici ifadeler yer alıyor. Mesajın dili çoğu zaman samimi ve kişisel bir ton taşıyor. Bu da kullanıcıda gerçek bir davet olduğu algısını güçlendiriyor.
Bağlantıya tıklayan kullanıcı, sahte bir giriş sayfasına yönlendiriliyor. Bu sayfa çoğunlukla Google, Apple, Facebook veya e-posta servislerinin giriş ekranına benzeyecek şekilde tasarlanıyor. Kullanıcı burada bilgilerini girdiğinde, bu veriler doğrudan saldırganların eline geçiyor. Bazı durumlarda ise sadece tıklama bile cihazda zararlı yazılım indirilmesine yol açabiliyor.
Sosyal Mühendislik Unsuru
Bu saldırı türünün en kritik yönü teknik karmaşıklıktan çok sosyal mühendislik kullanması oluyor. Yani sistem açıklarından ziyade insan psikolojisi hedef alınıyor. İnsanların davet edilme, bir etkinliğe dahil olma veya özel hissetme isteği bu saldırılarda temel araç haline geliyor.
Dolandırıcılar özellikle aciliyet hissi oluşturan ifadeler kullanıyor. “Sadece bugün geçerli”, “özel davet”, “sınırlı katılım” gibi mesajlar, kullanıcıların düşünmeden hareket etmesine neden oluyor. Bu yöntem, klasik phishing saldırılarına göre daha düşük şüphe uyandırdığı için daha etkili sonuçlar doğuruyor.
Hedeflenen Platformlar ve Yayılma Yöntemleri
Saldırılar genellikle e-posta üzerinden başlasa da sosyal medya mesajları, SMS ve hatta mesajlaşma uygulamaları üzerinden de yayılıyor. Özellikle WhatsApp, iMessage ve Instagram gibi platformlar bu tür sahte davetlerin dağıtımında sık kullanılıyor.
Bazı durumlarda saldırılar, ele geçirilmiş gerçek hesaplar üzerinden gönderiliyor. Bu da mesajın güvenilirliğini artırıyor çünkü kullanıcı, tanıdığı bir kişiden gelen davetiye olduğunu düşünüyor. Bu yöntem, saldırının yayılma hızını da önemli ölçüde artırıyor.
Tasarım ve Gerçekçilik Faktörü
Yeni nesil phishing saldırılarında en dikkat çekici unsur, tasarımların giderek daha profesyonel hale gelmesi oluyor. Sahte davet sayfaları artık düşük kaliteli kopyalar değil, gerçek platformlarla neredeyse birebir aynı görünüme sahip.
Logo kullanımı, renk şemaları, yazı tipleri ve hatta animasyonlar bile taklit ediliyor. Bu durum, kullanıcıların sahte ve gerçek sayfayı ayırt etmesini oldukça zorlaştırıyor. Özellikle mobil cihazlarda ekranın küçük olması, bu sahteciliğin fark edilmesini daha da güçleştiriyor.
Güvenlik Açısından Riskler
Bu tür saldırıların en büyük riski yalnızca şifrelerin çalınmasıyla sınırlı kalmıyor. Elde edilen bilgiler daha sonra farklı platformlarda da kullanılabiliyor. Örneğin bir e-posta hesabına erişim sağlandığında, saldırganlar bu hesabı kullanarak yeni phishing saldırıları başlatabiliyor.
Ayrıca aynı şifreyi farklı platformlarda kullanan kullanıcılar için risk daha da büyüyor. Bir platformdan elde edilen bilgiler, diğer hesaplara erişim için de kullanılabiliyor. Bu durum zincirleme bir güvenlik açığı yaratıyor.
Kullanıcı Davranışlarının Etkisi
Bu saldırıların başarılı olmasında kullanıcı alışkanlıkları da önemli rol oynuyor. İnsanlar genellikle davet bağlantılarını hızlıca açma eğiliminde oluyor. Özellikle sosyal bir etkinlik söz konusu olduğunda merak duygusu devreye giriyor ve güvenlik kontrolleri ikinci plana atılıyor.
Ayrıca mobil cihazlarda linklere tıklama alışkanlığının masaüstüne göre daha yüksek olması, saldırganların işini kolaylaştırıyor. Küçük ekranlar ve hızlı kullanım davranışı, şüpheli detayların gözden kaçmasına neden oluyor.
Korunma Yöntemleri ve Farkındalık
Bu tür saldırılardan korunmanın en temel yolu dijital farkındalık seviyesini artırmak oluyor. Kullanıcıların bilinmeyen bağlantılara tıklamadan önce kaynağı kontrol etmesi büyük önem taşıyor. Özellikle davetiye gibi görünen mesajların doğrudan doğrulanması gerekiyor.
İki faktörlü kimlik doğrulama kullanımı da ek bir güvenlik katmanı sağlıyor. Böylece şifre ele geçirilse bile hesaba erişim engellenebiliyor. Ayrıca şüpheli e-postaların doğrudan açılmadan silinmesi veya güvenlik yazılımlarıyla taranması öneriliyor.
İmitasyon davetler üzerinden yürütülen phishing saldırıları, siber dolandırıcılığın giderek daha sosyal ve psikolojik temellere dayandığını gösteriyor. Teknik açıklar yerine insan davranışlarını hedef alan bu yöntem, dijital güvenlik anlayışının da sürekli gelişmesi gerektiğini ortaya koyuyor. Kullanıcıların daha bilinçli hareket etmesi ve dijital davetlere karşı daha dikkatli yaklaşması, bu tür saldırıların etkisini azaltmada en kritik unsur olarak öne çıkıyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol