[PazarEki] Kara Ekim – Bölüm 1: Sitelerin Yüzde 70’i Neden Aynı Gün Alarm Verdi?
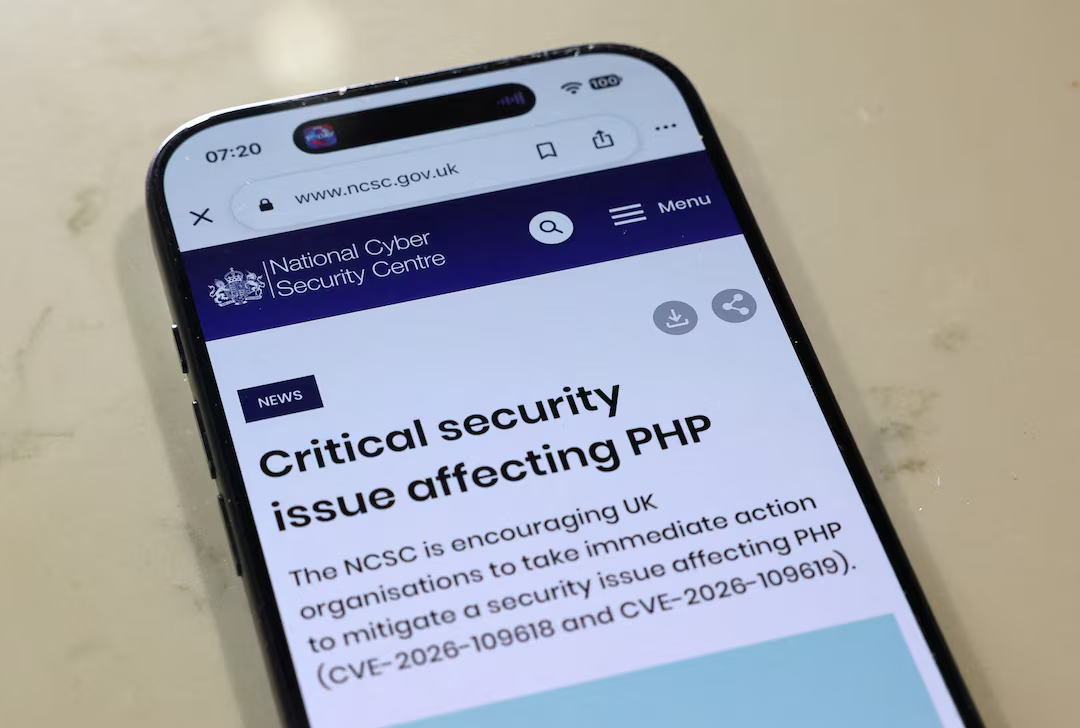
21 Ekim'de PHP'nin geliştiricileri, internetin çok büyük bölümünü etkileyen iki kritik açığı duyurdu. Açığı bulmakta yapay zekâ kilit rol oynamıştı. Avrupa'da hastane siteleri kapandı, FBI acil yama çağrısı yaptı. Peki tam olarak ne oldu?
Bu satırları okuduğunuz site PHP üzerinde çalışıyor. Sadece bizimki değil. Haber okuduğunuz sitelerin, alışveriş yaptığınız e-ticaret mağazalarının, randevu aldığınız hastane sayfalarının önemli bir kısmı da öyle. Çoğumuz bu kelimeyi hayatımızda hiç duymadık. Ama 21 Ekim Çarşamba günü, internetin görünmeyen bu katmanı birden herkesin sorunu hâline geldi.
Siber güvenlik dünyası bu ayın adını şimdiden koydu: Kara Ekim.
Abartı mı? Bence değil. Çünkü bu hafta yaşanan şey sıradan bir güvenlik açığı haberi değildi. Yapay zekânın yardımıyla bulunan bir açık, dünyanın dört bir yanında sistem yöneticilerini aynı saatlerde ayağa kaldırdı. Yani mesele sadece “bir açık bulundu” değil. Mesele, açıkları artık kimin ve hangi hızla bulduğu.
Önce PHP’yi tanıyalım
Bilmeyenler için hemen bilgilendireyim. PHP, web sitelerinin arka planında çalışan bir programlama dili. Bir sayfaya girdiğinizde gördüğünüz yazılar, kullanıcı girişi, yorum kutusu, sepete ekle düğmesi… Bunların arkasında çoğu zaman sunucuda çalışan bir PHP kodu vardır. Siz düğmeye basarsınız, PHP veritabanına gider, cevabı alır ve sayfayı size hazırlar.
1990’ların ortasında doğan bu dil, internetin büyüme çağının neredeyse resmî dili oldu. Facebook’un ilk hâli PHP ile yazıldı. Wikipedia’yı ayakta tutan yazılım PHP ile çalışıyor. Dünyadaki sitelerin çok büyük bir bölümünü yöneten WordPress de PHP üzerine kurulu. Yani PHP’de bir sorun çıktığında bu, tek bir şirketin sorunu olmuyor. Elektrik şebekesinde arıza çıkması gibi bir şey.
21 Ekim’de ne oldu?
PHP projesi o gün dört yeni sürüm yayımladı: 8.5.12, 8.4.27, 8.3.36 ve 8.2.35. Bu sürümler iki kritik açığı kapatıyordu. Açıklar CVE-2026-109618 ve CVE-2026-109619 numaralarıyla kayda geçti, ikisi de 10 üzerinden 9,2 puanla “kritik” seviyede değerlendirildi. Güvenlik camiasında ise kısaca “PHP2Shell” adıyla anılmaya başladı.
İsmin kendisi aslında her şeyi anlatıyor. “Shell”, bir bilgisayara doğrudan komut verebildiğiniz ekran demek. PHP2Shell ise PHP üzerinden o ekrana ulaşmak anlamına geliyor. Teknik adıyla “kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırma” açığı.
Bunu gündelik dile çevirelim. Saldırganın şifrenizi bilmesine, sisteme giriş yapmasına, hatta kapıyı çalmasına gerek yok. İnternette bir yerde oturup sunucunuza “şunu çalıştır” diyebiliyor. Ve sunucu çalıştırıyor. NSA’nın uyarısına göre bu açıklar çoğu zaman sunucunun dosya sistemine ve veritabanına doğrudan bir yol açıyor.
The Wall Street Journal’ın aktardığına göre açık, PHP’nin bellek yönetimindeki bir hatadan kaynaklanıyor. Etkilenebilecek sitelerin oranı yüzde 70’e kadar çıkıyor. PHP’nin duyurusu da açıkça, web isteklerine yanıt veren tüm kurulumların risk altında olduğunu söylüyordu. “Bizim site küçük, kimse uğraşmaz” diye düşünenlerin rahatlayacağı bir tablo yok yani.
Açığı kim buldu?
Bu hikâyeyi diğerlerinden ayıran kısım burası.
Açıklardan biri ağustos ayında güvenlik şirketi Calif’in araştırmacıları tarafından, OpenAI’ın GPT-5.6 Sol modeli kullanılarak bulundu. Google’a ait güvenlik şirketi Wiz’in araştırmacıları ise iki açığı da bağımsız olarak tespit etti. Onların hikâyesi daha da ilginç. Bir araştırmacı, bir yapay zekâ ajanından mevcut bir saldırı kodunu başka bir platforma uyarlamasını istemiş. Ajan bu görevi tamamlayamamış. Ama yolda, on yıldan uzun süredir kimsenin fark etmediği bir PHP açığına ulaşmış.
Ardından OpenAI, iki ay boyunca PHP bakımcılarını, Calif, Wiz ve Quarkslab gibi güvenlik şirketlerini bir araya getiren bir koalisyonu koordine etti. Bulgular gizli tutuldu, PHP ekibi sessizce yama hazırladı. Normal şartlarda böyle işler bir takvime göre yürür. Önce yama hazırlanır, büyük altyapı şirketlerine haber verilir, sonra herkes aynı anda bilgilendirilir. Duyuru tarihi 22 Ekim olarak belirlenmişti.
Bu sefer takvim tutmadı. Açıkların ayrıntıları internette dolaşmaya başlayınca yamalar planlanandan bir gün önce, 21 Ekim’de yayımlanmak zorunda kalındı. Bir gün kulağa az geliyor olabilir. Ama milyonlarca sitenin söz konusu olduğu bir yarışta bir gün çok uzun bir süre.
OpenAI’ın açıklamasında beni asıl düşündüren cümle başkaydı. Şirket, PHP’nin son vaka olmayacağını söyledi. Benzer bulguların önümüzdeki aylarda keskin biçimde artmasını beklediğini de ekledi.
Yani bu bir son değil. Bir başlangıç…
Domino taşları
Duyurunun ardından gelenler, açığın ne kadar ciddiye alındığını gösteriyor.
Cloudflare, ücretsiz ve ücretli tüm müşterileri için koruma kurallarını varsayılan olarak devreye aldı. Bunu, açık kamuoyuna duyurulmadan yaklaşık dokuz saat önce yaptı. Yani dünyanın en büyük altyapı şirketlerinden biri olay patlamadan önce kalkanı kaldırdı.
Herkesin Cloudflare gibi hazırlıklı olma şansı yoktu. NSA, FBI ve CISA ortak bir çağrı yaparak kurumlardan yamaları hemen uygulamalarını, yapamıyorlarsa sistemlerini çevrimdışı bırakmalarını istedi. Kurumlar da öyle yaptı. Birleşik Krallık’ta 32 devlet hizmeti geçici olarak erişime kapandı. İskoçya’da en az yedi belediye ve altı sağlık kurulu sitelerini kapattı. Fransa, Almanya, Hollanda ve Finlandiya’da bazı siteler erişilemez oldu. Güney Afrika Cumhurbaşkanlığı da resmî sitesini önlem olarak kapattı. Güney Kore ise acil toplantı yapıp siber uyarı seviyesini yükseltti.
Bir de işin görünmeyen tarafı var. PHP Vakfı’nın yamaları yalnızca 8.2 ve sonrası sürümleri kapsıyor. Wired’ın dikkat çektiği gibi, daha eski sürümlerle çalışan sistemler kendi barındırma firmalarının ya da yazılım sağlayıcılarının insafına kalmış durumda. Yıllardır güncellenmemiş bir belediye sitesini, bir okulun eski kayıt sistemini ya da küçük bir esnafın on yıl önce yaptırdığı mağazayı düşünün. Bu sistemlerin çoğunun sahibi bugün PHP2Shell diye bir şeyden haberdar bile değil.
Aynı hafta başka bir haber de geldi. GitLab, kendi sunucularında çalışan sürümlerde, giriş yapmadan kod çalıştırılmasına izin veren kritik bir açığı kapattı. Açık 2014’teki 7.0 sürümünden bu yana her sürümde vardı. On iki yıl boyunca kimse fark etmemişti.
Neden “yapay zekâ” bu hikâyenin merkezinde?
Çünkü bu, bir tek seferlik başarı değil. Bir eğilim.
OpenAI, Daybreak adını verdiği bir programla en güçlü “hacker” modellerini seçilmiş iş ortaklarının kullanımına açmış durumda. Forbes’un aktardığına göre PHP2Shell açıklarının ortaya çıkarılmasında da bu programın payı var. Anthropic de aynı günlerde benzer bir veri paylaştı. Claude, toplamda 5 milyon satırı aşan kodu olan 25 açık kaynak projede 493 güvenlik sorununu işaretlemiş. Bunlardan biri 21 yıldır kimsenin gözüne çarpmamış.
Bir düşünün. Bir yazılımın içinde 21 yıl boyunca saklı kalan bir hatayı, binlerce uzman göremedi. Bir model gördü.
Kim sevinmez ki bu habere? Ama madalyonun öbür yüzü de var. Wired’ın bu hafta yayımladığı analiz tam da buna parmak bastı. Yapay zekâ açıkları daha hızlı bulduruyorsa, açıkları istismar etmeyi de o kadar hızlandırıyor demektir. Aynı araç savunanın da saldıranın da elinde. Sam Altman’ın bu hafta Stanford’da söylediği gibi, açıkları artık tek tek yamalayarak kapatmak mümkün görünmüyor.
Savunma tarafı için bir açığı bulmak işin yarısı. Kalan yarısı, o açığı dünyadaki milyonlarca sunucuda kapatmak. Saldırgan içinse açığı bulmak çoğu zaman işin tamamı. Hız, saldırganın lehine işleyen bir kaldıraç.
Burada asıl mesele ne?
Bu haftaki olayları yan yana koyunca bence tekrar eden bir kalıp ortaya çıkıyor. Yapay zekâ, yazılımın içindeki eski ve gizli hataları hiç olmadığı kadar hızlı görünür kılıyor. Ama o hataları kapatacak insan, zaman ve para aynı hızla artmıyor. Bir model bir gecede yüzlerce açık bulabiliyor. O açıkları kapatacak gönüllü sayısı ise dün neyse bugün de o.
Bizim için bu açıklar “teknik bir haber” gibi görünüyor. Bir saldırgan için ise kapısı açık bırakılmış milyonlarca ev demek.
Kara Ekim’i kara yapan, açığın kendisi değil. Açık bulma hızıyla açık kapatma hızı arasındaki makas birden ve herkesin gözü önünde açıldı.
Sırada: İnterneti Ayakta Tutan Bir Avuç İnsan
Bu kadar kritik bir yazılımı kim ayakta tutuyor? Cevap, çoğumuzu şaşırtacak kadar küçük bir ekip. Bu iki açığın düzeltilmesini koordine eden PHP Vakfı’nın yalnızca bir tam zamanlı çalışanı var. İkinci bölümde, internetin büyük kısmının neden birkaç gönüllünün omzunda durduğunu ve bu yükün kime ait olması gerektiğini konuşacağız.
Kaynaklar
- PHP – PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürüm duyurusu (21 Ekim 2026)
- The PHP Foundation – İki açığın nasıl bulunup düzeltildiğine dair açıklama
- The Wall Street Journal – PHP2Shell ve yapay zekânın rolü üzerine haber (Robert McMillan)
- OpenAI – PHP açıkları ve GPT-5.6 Sol bulgularına dair açıklama
- Cloudflare – PHP açıklarına karşı WAF önlemleri duyurusu
- Reuters – Avrupa’da kapatılan devlet, okul ve hastane siteleri
- Wired – PHP yamalarının kapsamı; “The PHP Meltdown Shows How AI Makes Bugs More Exploitable”
- Forbes – OpenAI’ın Daybreak programı (Thomas Brewster)
- Anthropic – Claude’un açık kaynak projelerde işaretlediği 493 güvenlik sorunu
- The Hacker News – GitLab kritik açık yaması
- dijitaliyidir – FBI’dan PHP2Shell Uyarısı: Yapay Zekâyla Bulunan Açıklar İçin Acil Yama Çağrısı
- dijitaliyidir – PHP2Shell Alarmı: Güney Afrika Cumhurbaşkanlığı Sitesini Erişime Kapattı
- dijitaliyidir – OpenAI, PHP2Shell Açıklarını Bulan Koalisyona Liderlik Etti: Beş Aşamalı Savunma Planı
- dijitaliyidir – Altman: Yapay Zekâ Açıkları Artık Tek Tek Yamalayarak Kapatılamaz
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol