n0n Çetesi JPMorgan’ın Varlıklı Reserve Kart Sahiplerinin Verilerini Dark Web’de Yayımladı
Visa ve JPMorgan'ı sızıntı sitesine ekleyen n0n çetesi, 48 saatlik süre dolunca tehdidini uyguladı. Cybernews'e göre dark web'e düşen dosyalarda, en az 10 milyon dolar varlık isteyen davetle verilen Reserve kartının yaklaşık 16 bin sahibine ait e-posta adresleri ve hesap kimlikleri var.
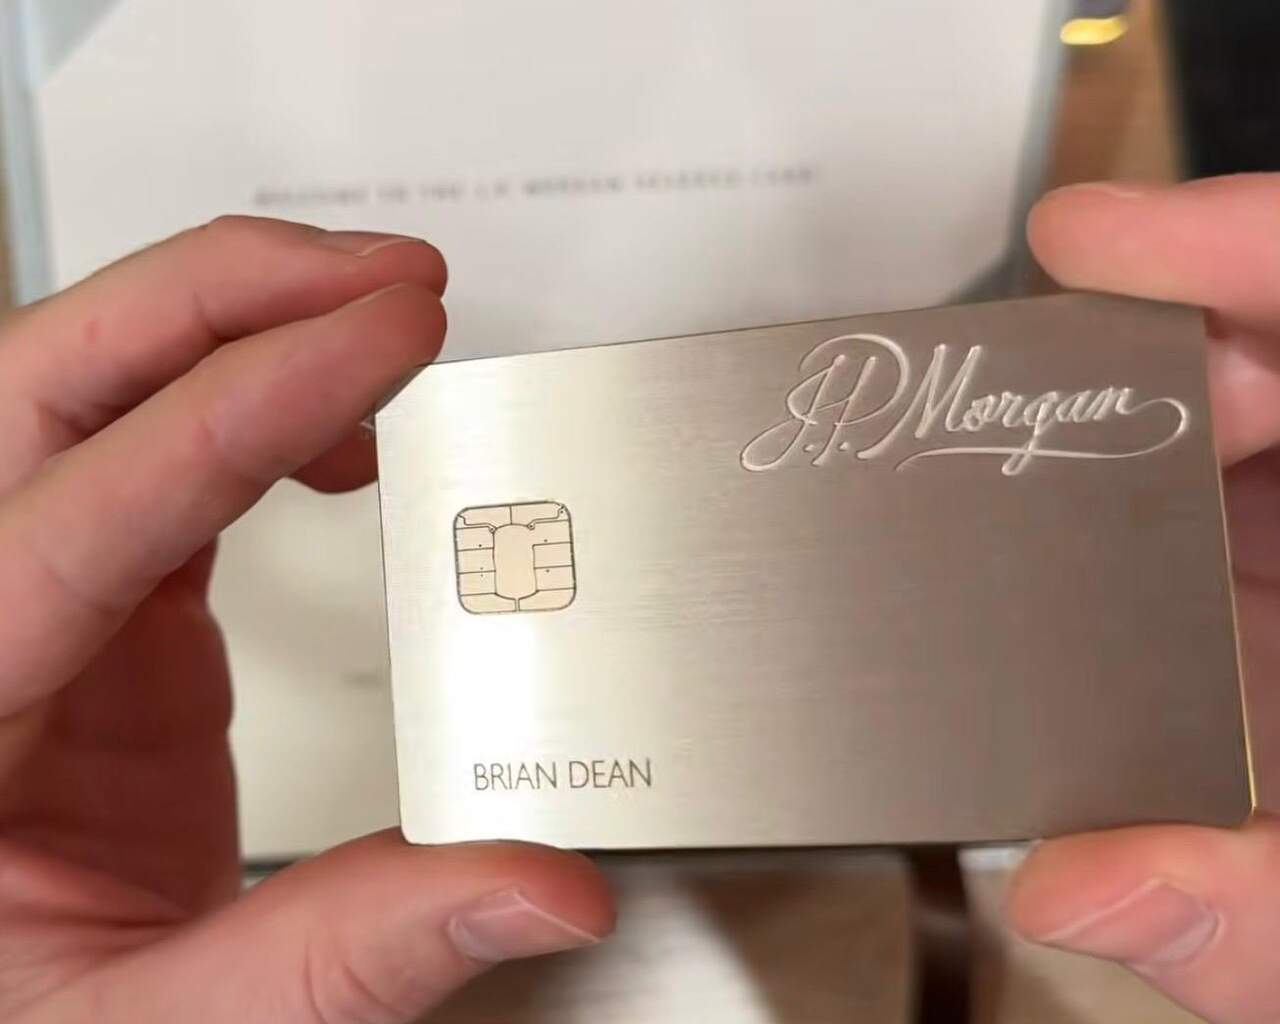
Geçen hafta Visa ve JPMorgan Chase’i hedef gösteren n0n çetesi, bu kez iddiasını somut bir sızıntıya dönüştürdü. Grup, JPMorgan’dan elde ettiğini öne sürdüğü verileri dark web’de yayımladı. Hedefte bankanın en varlıklı müşterileri var; bu da olayı Türkiye’de de yakından izlenen küresel bankacılık güvenliği tartışmasının merkezine taşıyor.
Sızan dosyalarda neler var?
Dosyaları inceleyen siber güvenlik sitesi Cybernews’in araştırmacılarına göre sızıntıda yaklaşık 16 bin müşteriye ait e-posta adresi, bir kısım telefon numarası ve JPMorgan hesap kimlikleri bulunuyor. Listede ayrıca 100’ü aşkın banka çalışanının kurumsal e-posta adresi yer alıyor. Kayıtların tamamı, bankanın Reserve programıyla bağlantılı görünüyor. Reserve, yalnızca davetle verilen ve genellikle bankada en az 10 milyon dolarlık varlık yönetilmesini şart koşan bir Visa kredi kartı. n0n daha önce elindeki verilerin pazarlama kampanyalarına ait etkileşim kayıtlarını, üyelik kategorileri ile posta kodlarını içeren bir üye rehberini ve banka adına gönderilen pazarlama e-postalarını da kapsadığını açıklamıştı. JPMorgan, iddialar hakkında yorum yapmadı.
Parola yok ama risk sürüyor
Cybernews ekibinden Aras Nazarovas, bu kart sahiplerinin siber suçlular için kazançlı bir hedef olabileceği uyarısında bulundu. Nazarovas’a göre çalışanların e-posta adresleri, belirli kişileri hedef alan oltalama (spear-phishing) ve kurumsal e-posta ele geçirme saldırılarında kullanılabilir. Bu saldırılarda dolandırıcılar, güvenilir bir kurumdan geliyormuş gibi görünen kişiselleştirilmiş mesajlarla kurbanı kandırmaya çalışır. Sızıntıda parola ya da sosyal güvenlik numarası bulunmadığı için bankanın düzenleyiciler karşısındaki riskinin sınırlı kalabileceği belirtiliyor. Araştırmacılar, verilerin doğrudan JPMorgan’ın sistemlerinden değil, bir üçüncü taraf sağlayıcıdan sızmış olabileceğini de ekliyor.
Ortak nokta: tedarikçiler
n0n, 16 Kasım’da JPMorgan ve Visa’yı sızıntı sitesine ekleyip müzakere için 48 saat süre tanımıştı. Visa, Asya-Pasifik’te adını açıklamadığı bir hizmet sağlayıcıda olay yaşandığını doğrulamış, kendi sistemlerinin ve kart numarası gibi ödeme verilerinin etkilenmediğini söylemişti. Aynı günlerde JPMorgan’da yaşanan hizmet kesintisini ise banka bir yazılım hatasına bağladı ve siber saldırıyla ilişkisi olduğuna dair kanıt bulunmadığını açıkladı. Araştırmacıların ilk kez Eylül ortasında izlemeye başladığı ve Rus olduğu belirtilen grup, Starbucks ile Expedia’yı da kurbanları arasında sayıyor. Expedia, saldırganların üçüncü taraf bir veri platformu üzerinden içeri girdiğini doğrulamıştı. Tablo, büyük markaların asıl açığının ortak kullanılan tedarikçiler olabileceğini gösteriyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol