İsrailli siber güvenlik firması Gambit Security’nin ortaya çıkardığı bir operasyonda, Çince konuşan bir hacker yapay zeka ajanlarını kullanarak 10-15 Eylül tarihleri arasında en az 27 şirketi hackledi. Saldırgan, açık kaynaklı üç farklı yapay zeka çerçevesini bir araya getirerek güvenlik açığı taramasından veri sızdırmaya kadar tüm süreci neredeyse insan müdahalesi olmadan yürüttü.
Saldırı Nasıl Gerçekleşti?
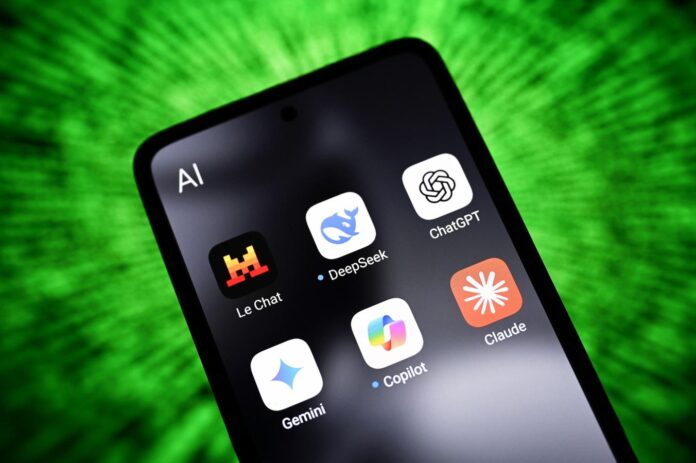
Operasyonun omurgasını Strix, Cairn ve Hermes adlı üç hazır yapay zeka orkestrasyon aracı oluşturdu. Strix hedef sistemlerdeki güvenlik açıklarını tararken, Cairn bulunan açıkları kullanarak yönetici erişimi elde etmeye çalıştı; Hermes ise tüm kampanyayı yönetip saldırgana taktiksel öneriler sundu. Sürece güç veren yapay zeka modelleri arasında Çin merkezli DeepSeek ve Kimi’nin yanı sıra Anthropic’in eski nesil modeli Claude Opus 4.6 yer aldı. Anthropic’in daha yeni Claude sürümlerini kullanma girişimleri ise reddedildi; bu da güncel modellerin kötüye kullanımı engelleyen koruma mekanizmalarına sahip olduğunu gösteriyor. 260 oturum boyunca saldırgan yalnızca 1.951 komut girdi, komutların büyük bölümü kısa ve basit Çince talimatlardan oluştu.
Hasarın Boyutu Ortaya Çıktı
Saldırıya uğrayan şirketler arasında Fortune 500 listesinde yer alan bir konaklama zinciri, büyük bir ABD havayolu şirketi, endüstriyel malzeme distribütörü ve bir online moda perakendecisi bulunuyor. 19 şirkette kart bilgisi çalan zararlı yazılım (skimmer) doğrulanırken, bu yazılımın 100’den fazla ek siteyle daha ilişkili olduğu belirlendi. Çalınan 600 binden fazla kart kaydının yaklaşık 488 bini Amerikalı tüketicilere ait. Dolandırıcılıkla mücadele eden Overwatch Data, kayıtların gerçek ve geçerli olduğunu doğruladı; bir ödeme işlemcisi ise kartların yüzde 60’ının daha önce hiç dolandırıcılık şüphesiyle işaretlenmediğini tespit etti. En az iki vakada saldırganın veri temizleme rutinleri, kurbanların yedek tablolarını da silerek beklenenden fazla hasara yol açtı.
Anthropic Devreye Girdi, Tehdit Sürüyor
Anthropic, saldırılarla bağlantılı hesabı tespit ederek kapattığını açıkladı. Gambit Security ise etkilenen şirketleri bilgilendirdiğini, saldırganın altyapısını çökertmek için Cloudflare ve Shadowserver Vakfı ile iş birliği yaptığını duyurdu. Buna rağmen saldırgan sunucularını defalarca yeniden kurarak kampanyayı sürdürüyor. Gambit’in tehdit istihbaratı direktörü Eyal Sela, saldırganın artık neredeyse tamamen özerk hale gelen yapay zeka modellerini yönlendirdiğini, bu modellerin sıfıra yakın hazırlık süresiyle ve son derece yüksek başarı oranıyla gelişmiş siber saldırılar gerçekleştirecek güce ulaştığını söyledi. Olay, yapay zeka araçlarının siber suç dünyasında ne kadar hızlı yaygınlaştığını bir kez daha gözler önüne seriyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol