Ana Sayfa Blog Sayfa 6

Yapay Zekâ Hackleme Aracı ARTEX, Çin Bağlantılı Yeni Gruplara Yayılıyor

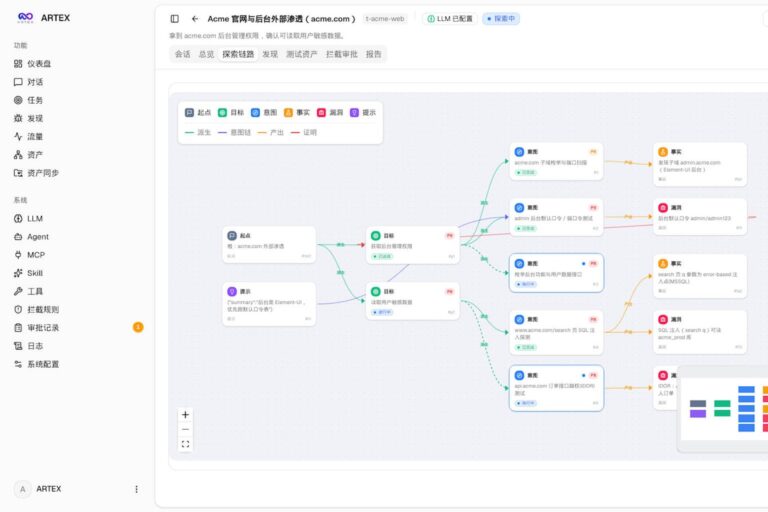
Açık kaynaklı yapay zekâ hackleme çerçevesi ARTEX, tek bir Çin bağlantılı casusluk grubuyla sınırlı kalmadı. CrowdStrike, Google ve Microsoft’un raporları, aracın birden fazla grubun elinde dolaştığını ve geliştiricisi onu yayından kaldırsa da yayılmayı sürdürdüğünü gösteriyor.

11 günde 200’den fazla kurum hedef alındı

CrowdStrike’ın 29 Ekim tarihli raporuna göre VAPOR PANDA adlı grup, ARTEX’i ağırlıklı olarak Çin yapımı DeepSeek modeli üzerinde çalıştırdı. Kampanya 17 Ekim’de başladı; dışişleri bakanlıkları, ABD’li çip, savunma ve telekomünikasyon şirketleri ile düşünce kuruluşları hedef alındı. Şirket, dokuz kurumda sızma sonrası faaliyeti doğruladı. Saldırganlar arka kapı yerleştirdi, kimlik bilgilerine toplu deneme saldırıları yaptı ve ağları taradı. Operasyonu Mandarin talimatlar veren tek bir insan operatör yönetti.

Kaldırılan kod çatallarla yaşıyor

Google Threat Intelligence Group ve Mandiant’a göre ARTEX’in geliştiricisi, aracın yaygın biçimde kötüye kullanılması üzerine Ekim 2026’da projeyi GitHub’dan çekti. Ancak topluluğun oluşturduğu çatallar (orijinal kodun kopyalanıp ayrı geliştirildiği sürümler) dolaşımda. Bunlar arasında ScopeWeaver adlı yerelleştirilmiş bir sürüm ve ARTEX PRO adlı ücretli bir versiyon da var. Go diliyle yazılan araç, saldırıyı altı özel alt ajana bölüyor ve Active Directory keşfi ile ayrıcalık yükseltmeyi otomatikleştiriyor.

Başka gruplar da kullanıyor, ama panik gerekmiyor

Microsoft, ARTEX’i Çin bağlantılı Storm-0940 grubuyla ilişkilendirdi; CrowdStrike ise aracın Güney Koreli finans kuruluşlarına yönelik saldırılarda kullanıldığını bildirdi. Mandiant, saldırganların hâlâ çalıntı kimlik bilgilerine ve yamalanmamış sistemlere dayandığını, ARTEX’in ise yüzlerce günlük kaydı bırakarak gürültülü çalıştığını belirtiyor. GTIG araştırmacısı Rohit Nambiar kampanyayı bir “uyarı atışı” olarak niteledi ve tamamen otonom bir yapının henüz var olduğuna dair kanıt bulunmadığını söyledi.

Google, 1,3 Milyon Android TV Kutusunu Ele Geçiren XCPE Botnet’ini Çökertti

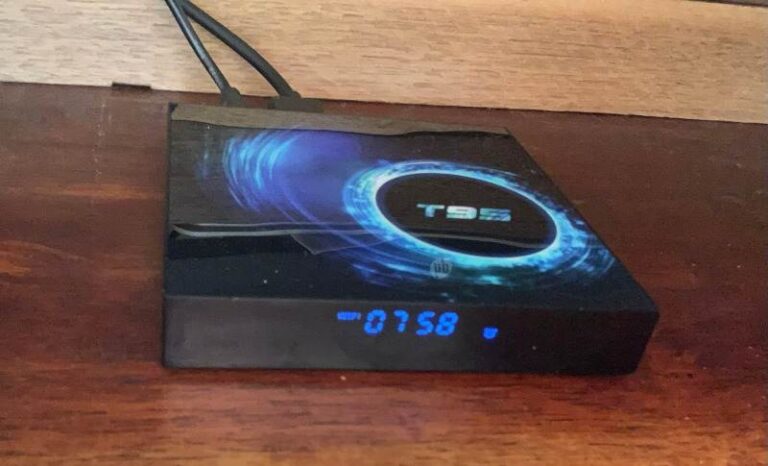
Google, Android TV kutularından oluşan ve 1,3 milyondan fazla cihazı kontrol eden XCPE botnet’ini çökertti. Şirket, Shenzhen merkezli üretici Videostrong Technology’yi arka kapıyı bilerek yerleştirmek ve cihazlara erişimi suçlulara satmakla suçlayıp sertifikalı Android cihaz üretmesini yasakladı. Küresel ölçekteki operasyon, ucuz set üstü kutuların güvenlik riskini yeniden gündeme taşıdı.

Operasyon nasıl yapıldı?

Google Tehdit İstihbaratı Grubu, operasyonun geçen hafta gerçekleştiğini duyurdu. Şirket, yasal yollara başvurarak Videostrong’un botnet’i yönetmek için kullandığı alan adlarına ve sunuculara el koydu. Arka kapı üzerinden cihazlara yüklenen on iki kötü amaçlı yazılım ailesinin komuta sunucuları için de aynı adım atıldı. Google, bu hamleyle enfekte olmuş en az 10 milyon cihaza daha erişimin kesileceğini öngörüyor. Operasyonda Japonya Ulusal Polis Teşkilatı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI de yer aldı.

Arka kapı kendini yeniden yüklüyor

Google’a göre x.cpe adlı arka kapı, cihazın bellenimi yani firmware içinde sistem düzeyinde yetkilerle çalışıyor. Kullanıcı yazılımı silse bile cihaz yeniden başladığında kendini tekrar kuruyor. Arka kapı ayrıca Google Play Protect’i devre dışı bırakıp kullanıcının haberi olmadan uygulama yükleyebiliyor. Operatörlerin canlı ekran görüntüsü aldığı, tuş vuruşu enjekte ettiği, hesap bilgilerini çaldığı ve uzaktan komut kabuğu açtığı belirtiliyor. Videostrong’un ise Google’ın sertifikasyon testlerindeki bir açıktan yararlanmak için kodunu gizlediği, kötü amaçlı kodu yalnızca ilk açılıştan sonra yüklediği ifade ediliyor.

Cihazlar hâlâ risk altında

Sunucular çevrimdışı olsa da arka kapı cihazların içinde duruyor ve sahipleri onu kendi başlarına kaldıramıyor. Trend Micro’nun kurumsal birimi TrendAI, 3 Haziran ile 1 Ekim arasında 206 modelde 1.472.554 enfekte cihaz tespit etti; en çok enfeksiyon Malezya, Brezilya, Irak, Meksika ve Tayvan’da görüldü. Temizlik için üretici müdahalesi, platform koruması ya da cihazın değiştirilmesi gerektiğini belirten TrendAI’ye karşın Synthient, tüketicilere bu cihazları atmalarını öneriyor. Google ise kalıcı çözümün bu altyapının hedef alınmaya devam etmesini gerektirdiğini söylüyor.

Anthropic’in Güncellenen İzahnamesi: Gelir 17 Milyar Dolar, Faaliyet Zararı Geri Döndü

Anthropic’in güncellenen halka arz belgesine göre üçüncü çeyrek geliri yaklaşık 17 milyar dolara çıktı, ancak artan bilişim maliyetleri 567 milyon dolarlık faaliyet zararına yol açtı. Belge, yaklaşık 895 milyar dolarlık taahhüdü de ilk kez gösteriyor.

Bu içerik üyelere özel

Ücretsiz üyelikle ayda 3 özel içeriği okuyabilirsiniz.
Kayıt 20 saniye sürüyor ve kredi kartı bilgisi istemiyoruz.

Ücretsiz üye ol

Sınırsız okumak isterseniz Dijital Okuyucu üyeliği ayda 29 ₺ — günde 1 TL.
Tüm planları görün

Zaten üye misiniz? Giriş Yap

Meta, Yapay Zekâ Harcamaları Sürerken İlk Euro Tahvil İhracına Hazırlanıyor

Meta, yatırım yapılabilir notlu ilk euro tahvil satışına hazırlanıyor. Bloomberg’e göre ihraç, şirketin dolar piyasası dışındaki ilk borçlanması olacak. Alphabet de aynı gün euro piyasasına döndü; yatırımcılar yapay zekâ harcamalarını finanse eden borcun sınırını test ediyor.

Bu içerik üyelere özel

Ücretsiz üyelikle ayda 3 özel içeriği okuyabilirsiniz.
Kayıt 20 saniye sürüyor ve kredi kartı bilgisi istemiyoruz.

Ücretsiz üye ol

Sınırsız okumak isterseniz Dijital Okuyucu üyeliği ayda 29 ₺ — günde 1 TL.
Tüm planları görün

Zaten üye misiniz? Giriş Yap

Günün Özeti – 2 Kasım

Bugün Goldman Sachs’ın yapay zekâ kodlama araçlarına getirdiği kısıtlama, Apple’ın kaldırdığı deepfake uygulamaları ve Altman’ın bilim insanlarıyla ilgili iddiası öne çıkıyor.

Goldman Sachs, yapay zekâ kodlama araçlarını yalnızca mühendislere bıraktı

Bloomberg’in 2 Kasım tarihli haberine göre Goldman Sachs, verimlilik ve risk kaygılarını değerlendirdikten sonra çalışanlarının çoğunun gelişmiş yapay zekâ kodlama araçlarını kullanmasını durdurdu. Banka aylarca bankacıların Anthropic’in Claude Code’unu ve Microsoft’un GitHub’ını kullanmasına izin vermişti. Bloomberg’in eriştiği, Ekim’de güncellenen iç yönergeler artık bu araçları yalnızca mühendislerle sınırlıyor. Karar bazı çalışanları rahatsız etti.

Apple, cinsel deepfake araçlarını gizleyen 19 uygulamayı kaldırdı

WIRED’ın 2 Kasım’da yayımladığı soruşturma, evcil hayvan portresi oluşturucusu veya dil öğretmeni gibi görünen 400’den fazla bağlantılı uygulama ve alan adından oluşan bir ağı ortaya çıkardı. Uygulamalar belirli koşullarda, yüklenen fotoğraflardan açık cinsel içerikli görseller ve videolar üreten bir arayüz yüklüyor. WIRED’a göre ağı Hong Kong’da kayıtlı KeLing Technology Limited adlı bir şirket yönetiyor gibi görünüyor. Apple, haberin ardından 19 uygulamayı mağazadan kaldırdı.

Altman: Yapay zekâ artık çoğunlukla en iyi bilim insanlarından daha zeki

OpenAI CEO’su Sam Altman, Abu Dabi’deki Adipec konferansının açılışında yaptığı konuşmada yapay zekânın bir yıl içinde en iyi bilim insanlarının gerisinde olmaktan çoğunlukla onları geçer hale geldiğini söyledi. Altman, teknolojinin kontrolünün insanlarda kalması gerektiğinde ısrar etti ve enerji arzının yapay zekâ büyümesindeki en büyük kısıt olduğunu belirtti. Yapay zekânın birçok beyaz yakalı mesleğin büyük bölümünü artık yapabildiğini de ekledi.

Gurman: Apple dokunmatik ekranlı MacBook Pro’da en güvenli yolu seçti

Bloomberg’den Mark Gurman, 1 Kasım tarihli Power On bülteninde Apple’ın dokunmatik ekranlı MacBook Pro’yu nihayet çıkardığını ama mümkün olan en güvenli yolu seçtiğini yazdı. Gurman’a göre şirket devrim yaratma fırsatını kaçırdı. Apple’ın 28 Ekim’de duyurduğu dizüstü bilgisayarların fiyatı 14 inç modelde 2.899 dolardan, 16 inç modelde 3.399 dolardan başlıyor. Teslimatlar 6 Kasım Cuma günü başlayacak.

Meta, yapay zekâlı gözlükleri nedeniyle Hong Kong’daki gizlilik denetçisiyle görüştü

Meta, 2 Kasım’da yapay zekâ destekli gözlükleri konusunda Hong Kong’daki gizlilik denetçisiyle görüştüğünü açıkladı. Gözlükler kentte yakın zamanda satışa çıktı. Şirketin Asya-Pasifik ürün kamu politikaları direktörü Philip Chua, Kişisel Verileri Koruma Komiserliği’nin tavsiyelerini dikkate aldıklarını söyledi. Meta ayrıca çevredeki kişilerin görüntülerinin nasıl işlendiğine dair iki ABD’li senatörün, Markey ve Wyden’in, sorularıyla karşı karşıya.

Beş laboratuvar, psilosibinin farelerdeki kalıcı etkilerini yineleyemedi

UC Berkeley, UCSF ve Stanford’daki laboratuvarlar farelerde aynı psilosibin deneylerini aynı doz, soy ve protokolle yürüttü. Sonuçlar 2 Kasım’da Nature Neuroscience’ta yayımlandı. 2 mg/kg’lık tek enjeksiyon kısa süre sonra kaygı ve kaçınma davranışlarını artırdı, korku ifadesini azalttı. Ancak 24 saat sonra kaygı, depresyon benzeri davranış veya korku sönmesi öğrenmesi üzerinde yinelenebilir bir etki görülmedi. Sosyal davranışta da değişiklik gözlenmedi.

Tay Dağı’ndaki robot yarışında dört bacaklı robotlar öne geçti

İnsansı, dört bacaklı ve eksoskeleton robotlardan oluşan yaklaşık 90 takım, 2 Kasım’da Çin’deki Tay Dağı’na tırmandı. Devlet destekli China Media Group’un Shandong’un Tai’an kentinde düzenlediği yarışta makineler 3.100 taş basamaklı, 3,9 kilometrelik patikada yarıştı. Euronews’e göre yarış, dört bacaklı makinelerin taş merdivenlerde iki bacaklılardan çok daha başarılı olduğunu gösterdi. Birkaçı bitiş çizgisine ulaştı.

ALS hastası, tekerlekli sandalyesini Neuralink implantıyla kullanıyor

Neuralink’in yedinci insan deneyi katılımcısı Jake Schneider, motorlu tekerlekli sandalyesini yalnızca N1 beyin implantıyla dışarıda kullandığı bir video paylaştı. Schneider, 1 Kasım’da X’te yazdığı paylaşımda sandalyesini sadece zihin gücüyle kullandığını söyledi. Sandalyesinde joystick ve ayak pedalı var ama ALS ikisini de kullanma yetisini elinden aldı. Videoda sandalyenin kumandalarına dokunmadan yolda ilerliyor, dönüyor ve park halindeki araçların etrafından dolanıyor.

Google’dan Zelda sürprizi: Arama sayfası 1998’e dönüyor

Google, 5 Kasım’da Switch 2’ye özel çıkacak The Legend of Zelda: Ocarina of Time yeniden yapımı öncesinde aramaya bir sürpriz (easter egg) ekledi. IGN’e göre “zelda” veya “Ocarina of Time” aratınca sonuç sayfasının sağ alt köşesinde bir Master Sword beliriyor. Kılıca tıklayınca kılıç kaidesine saplanıyor, ses efekti çalıyor ve ekran bozuluyor. Ardından sayfa, orijinal oyunun çıktığı yıl olan 1998’deki Google görünümüne dönüyor.
Hedge Fonları 2025’ten Beri Aldıkları Tüm Yapay Zekâ Hisselerini Sattı

Goldman Sachs verilerine göre hedge fonlar, Ekim’de art arda beş seans net satış yaparak 2025 başından beri biriktirdikleri yapay zekâ hissesi alımlarını sildi. İki haftada yaklaşık 20 milyar dolarlık teknoloji hissesi elden çıktı; bellek çipi üreticileri en ağır darbeyi aldı.

Bu içerik üyelere özel

Ücretsiz üyelikle ayda 3 özel içeriği okuyabilirsiniz.
Kayıt 20 saniye sürüyor ve kredi kartı bilgisi istemiyoruz.

Ücretsiz üye ol

Sınırsız okumak isterseniz Dijital Okuyucu üyeliği ayda 29 ₺ — günde 1 TL.
Tüm planları görün

Zaten üye misiniz? Giriş Yap

Musk, Altman’ın “RAM Bulutta Olmalı” Sözüne Tepki Gösterdi: İnsanlar da RAM’ini Hak Ediyor

Elon Musk, OpenAI CEO’su Sam Altman’ın kıt bellek çiplerinin kişisel bilgisayarlarda değil bulut veri merkezlerinde kullanılmasının daha doğru olduğu yönündeki sözlerine X’ten yanıt verdi. Musk, 1 Kasım Pazar günü “İnsanlar da RAM’lerine sahip olmayı hak ediyor!” yazdı. Tartışma, bilgisayar belleği fiyatlarını yukarı çeken arz sıkıntısını yeniden gündeme taşıdı.

Altman podcast’te ne söylemişti?

Altman, Stripe’ın kurucu ortaklarından John Collison’ın sunduğu Cheeky Pint podcast’inin 29 Ekim’de yayımlanan bölümünde konuştu. The Verge’ün aktardığına göre Altman, dünyanın kısıtlı DRAM arzının bir kısmının herkesin bilgisayarında durup zamanın yüzde beşinde kullanılmasının iyi bir şey olmadığını söyledi. Arz bu kadar kısıtlıyken bulutta azami kullanım oranının tercih edileceğini de ekledi. Mac Observer, Altman’ın yüzde 5’lik orana dair veri paylaşmadığını belirtti.

Musk’ın yanıtı ve tepkiler

Musk’ın paylaşımında, bir sorgucunun “Bulut için DRAM’i elinde tutuyorsun, değil mi?” diye sorduğu bir meme de yer aldı; bunu Benzinga aktardı. Moneywise haberine göre Altman’ın sözleri internette büyük tepki çekti. Haberde, yapay zekâyı evde çalıştıranların çoğu zaman verilerini gizli tutmak ya da abonelik ücreti ödememek için bunu tercih ettiğine dikkat çekildi.

Bellek piyasasında yapay zekâ baskısı

Yapay zekâ veri merkezleri o kadar çok bellek satın alıyor ki gündelik elektronik ürünlerin fiyatları yükseliyor. TrendForce, geleneksel DRAM sözleşme fiyatlarının 2026’nın ilk çeyreğinde yaklaşık yüzde 93 ile 98 arasında arttığını tahmin etti. Kuruluş, dördüncü çeyrekte de yüzde 10 ila 15 oranında artış bekliyor. Üretimin giderek sunuculara kayması, bilgisayar belleği arzını daralttığı için tartışma, donanım almak isteyen kullanıcıları da doğrudan ilgilendiriyor.

Anthropic’in Web Sitesinde “Claude Mythos 5.5” İzi: Yeni Sürüm Yolda mı?

0

Anthropic’in web sitesinin gizli kodunda “Claude Mythos 5.5” ifadesi ortaya çıktı. Şirket yeni bir sürüm hazırladığını doğrulamadı, ancak bulgu en kısıtlı erişimli model serisinin güncellenebileceği yönündeki beklentiyi güçlendirdi. Çıkış tarihi, fiyat veya erişim koşulları hakkında bir bilgi yok.

Kodda ne bulundu?

Teknoloji blogger’ı @kimmonismus keşfi 1 Kasım’ın geç saatlerinde paylaştı. Ekran görüntülerinde Mythos ürün sayfasındaki gizli bir H1 başlığında ve görsel alt metninde “Mythos 5.5” yazıyordu. Geliştiriciler HTML’de altı yerde bu ifadeyi saptadı. Sayfada görünen metin ise Mythos 5.1’den söz etmeye devam ediyor. Kullanıcılar, Anthropic’in ifadeleri sonradan sildiğini bildirdi. “Claude Claude Mythos 5.5” biçiminde çift yazılmış bir ad da görüldü; bu, ifadenin bir yer tutucu olabileceğini düşündürüyor.

Mythos ve Fable arasındaki fark

Anthropic’in model sayfasına göre şirket Claude Mythos 5 ve Fable 5’i 9 Haziran 2026’da, Mythos ve Fable 5.1’i ise 15 Eylül’de yayımladı. Dokümantasyona göre iki seri aynı temel model üzerinde çalışıyor. Fable, biyoloji, siber güvenlik ile yapay zekâ araştırma ve geliştirme alanları için ek güvenlik önlemleri taşıyor. Mythos ise yalnızca Siber Doğrulama Programı gibi programlarla doğrulanmış kuruluşlara açık. Anthropic, erişimi ileride genişletmeyi hedeflediğini belirtiyor.

Lansman için henüz erken

TestingCatalog’un aktardığına göre gizli metinde model, “siber güvenlik ve biyoloji araştırmaları için en yetenekli model sınıfımız” olarak tanımlanıyor. Aynı haber kaynağı, değişikliğin lansmanın en erken gelecek hafta yapılabileceğine işaret ettiğini yazıyor. Bazı yorumcular ise web sitesi kodundaki bir etiketin resmî bir duyuru sayılamayacağını ve çıkışın yakın olduğunu göstermediğini vurguluyor. Bazı haberlerde bir “Claude Fable 5.5” ihtimali de dile getiriliyor; bu hâlâ tahminden ibaret.

Binance’ten Net Çıkış 4,7 Milyar Dolara Ulaştı, Borsa Çekimleri Genişletti

Kuzey Kore bağlantılı 6,3 milyar dolarlık hırsızlığın ardından para çekimlerini yeniden açan Binance’te çıkışlar sürüyor. Şirket sözcüsü, net çekimlerin Pazartesi sabahı itibarıyla 4,7 milyar dolara ulaştığını söyledi. Dünyanın en büyük kripto borsasını kullanan milyonlarca yatırımcı, güvenlik endişesiyle gözünü bu rakamlara dikmiş durumda.

İlk iki günde milyarlarca dolarlık çıkış

Binance, 1 Kasım Pazar günü GMT 06.00 ile 15.30 arasında 4,649 milyar dolarlık çekim ve 1,01 milyar dolarlık yatırım işlemi gerçekleştiğini açıkladı. Aradaki fark, yaklaşık 3,64 milyar dolarlık net çıkış anlamına geliyor. Çıkışlar Pazartesi günü de devam etti ve Bloomberg’e konuşan bir sözcüye göre toplam net tutar 4,7 milyar dolara ulaştı. Borsa, çekimlerin başta hızla arttığını, ardından düşerek “beklendiği gibi dengelendiğini” belirtti.

Rakamlar büyük, oran ise küçük

CNBC’ye göre Binance, 28 Ekim tarihli rezerv kanıtı verilerine dayanarak ilk günkü net çıkışın 171 milyar dolarlık toplam varlığının yüzde 2,1’ine denk geldiğini söyledi. Bloomberg ise 4,7 milyar dolarlık tutarın platformda tutulan 128 milyar doların yüzde 4’ünden azını oluşturduğunu yazdı. Şirket ayrıca Endonezya rupisiyle fiat çekimlerini yeniden başlattı; destekli para birimi sayısı 28’e çıktı. Kurucu Changpeng Zhao, X’te kullanıcıların yüzde 98’inin kalmayı seçtiğini öne sürdü.

Kuzey Kore izi ve kayıpların telafisi

ABD Federal Soruşturma Bürosu (FBI), 31 Ekim’de yayımladığı uyarıda 29 Ekim civarındaki saldırıdan Kuzey Kore’yi sorumlu tuttu. FBI’a göre saldırıyı, Şubat 2025’teki 1,5 milyar dolarlık Bybit soygunuyla da ilişkilendirilen TraderTraitor grubu gerçekleştirdi. Binance, saldırganların ele geçirilmiş bir DevOps mühendisi dizüstü bilgisayarı üzerinden içeri girmiş olabileceğini söylüyor. Tether, Circle ve diğer ortaklar çalınan fonların yaklaşık 3 milyar dolarını ilk gün dondurdu.

Binance, çalınan varlıkların yaklaşık yüzde 95’ini kendi kaynaklarıyla yerine koyduğunu duyurdu; önceki açıklamada bu oran yüzde 90’dı. Kalan yüzde 5’lik kısmın likiditesi daha düşük tokenlardan oluştuğu için telafisinin daha uzun süreceği belirtildi. Rakamların tamamı Binance ve kaynak haber kuruluşlarının açıklamalarına dayanıyor; bu haber yatırım tavsiyesi niteliği taşımaz.

Mac’te Silinmeyen Uygulamalar Nasıl Kaldırılır?

Bazı Mac uygulamaları açık oldukları ya da arka planda işlem çalıştırdıkları için normal yolla silinmez. Önce uygulamayı ve yardımcı işlemlerini kapatmak, ardından Finder’dan kaldırmak çoğu zaman sorunu çözer.

Bir uygulamayı Çöp Kutusu’na sürüklediğinizde “Öğe açık olduğu için taşınamıyor” uyarısı alıyorsanız, uygulama ya da ona bağlı bir arka plan işlemi hâlâ çalışıyor demektir.

Standart kaldırma yöntemi

  1. Uygulamadan çıkın (Command + Q).
  2. Finder’da Uygulamalar klasörünü açın.
  3. Uygulamayı Çöp Kutusu’na sürükleyin ya da sağ tıklayıp Çöp Kutusu’na Taşı‘yı seçin.
  4. Çöp Kutusu’nu boşaltın.

Mac App Store’dan indirilen uygulamaları Launchpad’de simgeye basılı tutup çıkan çarpı işaretiyle de silebilirsiniz.

Uygulama kapanmıyorsa

  • Option + Command + Escape ile uygulamayı zorla kapatın.
  • Menü çubuğunda uygulamaya ait bir simge varsa oradan da çıkış yapın.
  • Etkinlik Monitörü‘nde uygulamanın adını aratın ve ilgili tüm işlemleri sonlandırın.
  • Sistem Ayarları > Genel > Giriş Öğeleri ve Uzantılar bölümünden uygulamanın arka plan izinlerini kapatın.

Ardından silme işlemini tekrar deneyin.

Kendi kaldırıcısı olan uygulamalar

Adobe, Microsoft Office veya bazı güvenlik yazılımları gibi uygulamalar kendi kaldırma araçlarıyla gelir. Bu uygulamaları Çöp Kutusu’na sürüklemek yerine geliştiricinin sunduğu kaldırıcıyı kullanın; aksi hâlde arka plan bileşenleri sistemde kalabilir.

Artık dosyaları temizleme

Uygulama kaldırıldıktan sonra şu klasörlerde ona ait dosyalar kalabilir:

~/Library/Application Support
~/Library/Preferences
~/Library/Caches

Finder’da Git > Klasöre Git ile bu klasörleri açabilirsiniz. Bir dosyayı silmeden önce gerçekten kaldırdığınız uygulamaya ait olduğundan emin olun.

Kaynak: Lifewire