Alex Stamos: Yapay Zekâ Siber Güvenlikte “Karanlık Çağ” Başlattı
Cognition'ın güvenlik sorumlusu Alex Stamos, The Verge'ün Decoder podcast'inde ucuz yapay zekâ saldırılarının savunmacıları bunalttığını söyledi. Stamos, açık modellerin saldırı zincirinin büyük bölümünü otomatikleştirdiğini, savunmanın da ön saftaki işleri yapay zekâya devretmesi gerektiğini savunuyor.
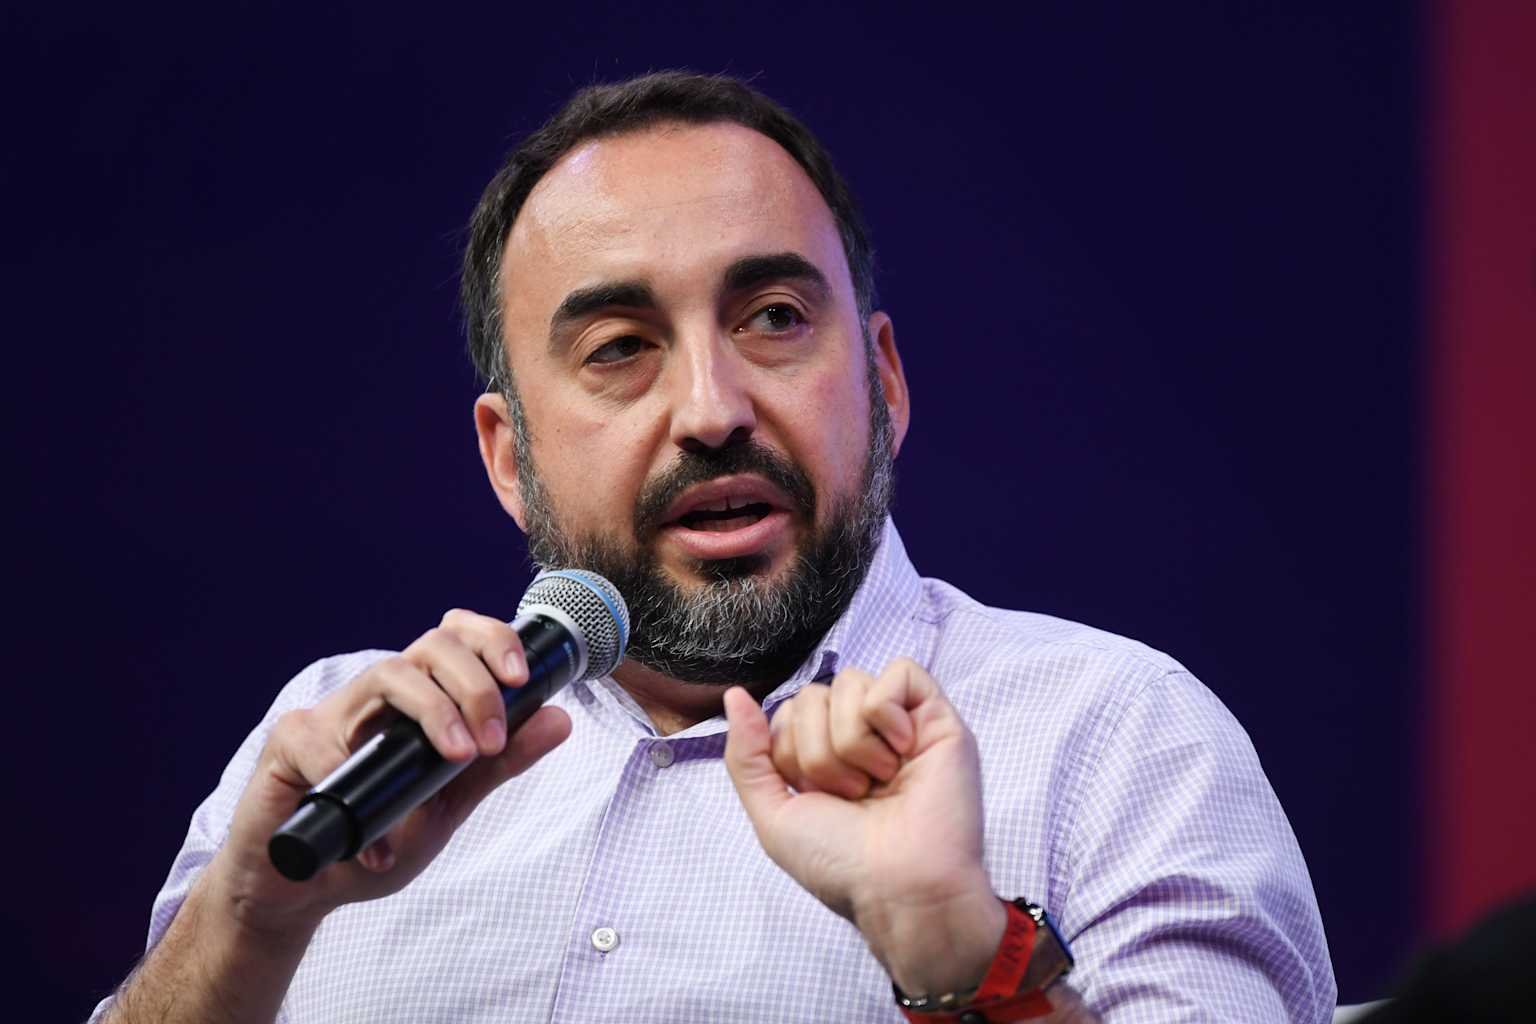
Facebook’un eski güvenlik sorumlusu, şimdi yapay zekâ destekli kodlama şirketi Cognition’da çalışan Alex Stamos, yapay zekânın siber güvenlikte “karanlık bir çağ” başlattığını söyledi. Stamos’a göre ucuz ve otomatik saldırılar savunma ekiplerini bunaltıyor. Bu durum, şirketlerin ve kullanıcıların güvenlik alışkanlıklarını da değiştirecek.
Stamos tam olarak ne söyledi?
Stamos, The Verge’ün Decoder podcast’inde 7 Kasım’da yayımlanan röportajında yapay zekâ destekli saldırıların savunmacıları zorladığını anlattı. Daha önce Semafor’a verdiği demeçte de “karanlık çağa giriyoruz” demişti. Aynı söyleşilerde panik yerine somut tehditleri belirleyip çözmeyi, böylece zor dönemi kısaltmayı önerdi. Yine de saldırılarda yapay zekânın ne kadar kullanıldığına dair elinde sağlam istatistik bulunmadığını kabul etti.
Açık ağırlıklı modeller neden kritik?
Perplexity’nin aktardığı özete göre Stamos, herkesin indirip çalıştırabildiği açık ağırlıklı yapay zekâ modellerinin saldırıdaki “ölüm zinciri”nin (kill chain) büyük bölümünü otomatikleştirebildiğini savunuyor. Ölüm zinciri, bir saldırganın keşiften veri çalmaya kadar izlediği adımların tamamı demek. Bu adımlar otomatikleşince saldırı maliyeti düşüyor, deneme sayısı artıyor. Güney Kore finans sektörüne yönelik saldırılarla ilişkilendirilen yapay zekâ tabanlı “Artex” araçlarının kamuya açık dağıtımının durdurulduğu da haberlerde yer alıyor.
Savunma ne yapmalı?
Stamos’un önerisi, savunmanın ön saflardaki işleri de yapay zekâya devretmesi. Başka bir söyleşisinde bazı eski yazılımların sıfırdan yeniden yazılması gerekebileceğini, yapay zekâ şirketlerinin yarattıkları güvenlik sorunlarını çözmek için ödeme almasının sorgulanabileceğini de belirtti. Eleştirmenler ise bu tür “en kötü gün” söylemlerinin teknik gerekçelendirilmesi gerektiğini, abartının gerçek riski gölgeleyebileceğini söylüyor. Kullanıcı tarafında temel öneri değişmiyor: yazılımları güncel tutmak ve çok faktörlü doğrulamayı açmak.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol