FBI’dan Buzdolabı Korsanlığı Uyarısı: Yapay Zekâ Ajanı Açığı 28 Dakikada Kopyaladı
Avrupa'da 11 ülkedeki süpermarketlerin dondurucularını vuran saldırıların ardından FBI, soğutma kontrol cihazlarının internetten çıkarılması çağrısı yaptı. Bir güvenlik firmasının testinde yapay zekâ ajanı, bilinen açığı 6 dolara 28 dakikada yeniden üretti.
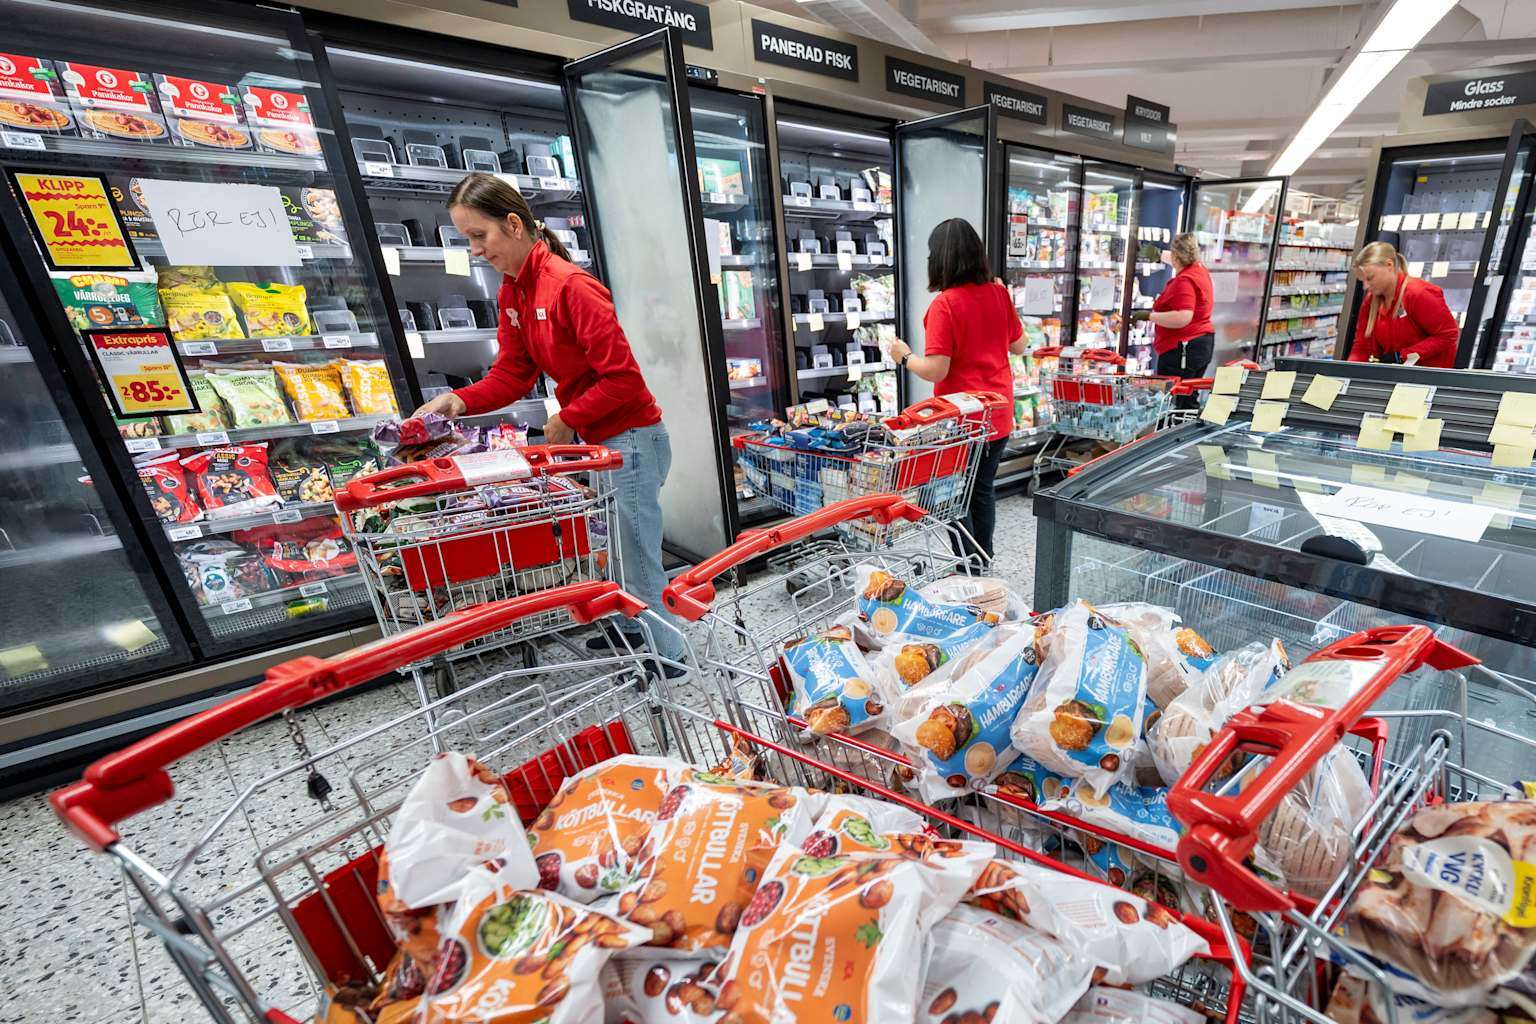
Avrupa’da süpermarket dondurucularını hedef alan siber saldırılar artık ABD’yi de harekete geçirdi. FBI ve diğer ABD kurumları, soğutma sistemlerini yöneten kontrol cihazlarının açık internetten çıkarılması ve varsayılan şifrelerin değiştirilmesi çağrısında bulundu. Uyarı, Türkiye’de de yaygın kullanılan internete bağlı endüstriyel cihazların ne kadar kolay hedef olabildiğini bir kez daha gösteriyor.
Saldırılar nasıl gerçekleşti?
The Sydney Morning Herald ve AP’nin aktardığına göre 2 Kasım gecesi saldırganlar, en az 11 ülkedeki onlarca süpermarketin dondurucu sıcaklıklarını uzaktan yükseltti; bazı yerlerde ayarlar 50 dereceye kadar çıktı. Saldırı, yüzlerce Fransız mağazasını etkileyen benzer bir olaydan yaklaşık üç hafta sonra yaşandı. Carrefour, Delhaize, ICA, Coop, Ahold Delhaize, IKEA ve Colruyt Group’a bağlı mağazalar etkilendi; Belçika, Lüksemburg, İsveç ve Hollanda’daki sistemler zarar gördü. Mağazalar bozulan gıdaları imha etmek zorunda kaldı. Help Net Security’nin aktardığına göre SecurityScorecard’ın incelediği bir cihazda saldırganlar, 31 cihazda alarmları kapatmak dahil 743 değişiklik yaptı.
Neden bu kadar kolaydı?
Araştırmacılara göre saldırganların gelişmiş bir yeteneğe ihtiyacı yoktu. Fransa’nın siber güvenlik kurumu ANSSI’nin başkanı Vincent Strubel, Senato’da kontrol cihazlarında güvenlik duvarı bulunmadığını ve yönetim ekranlarının zayıf şifrelerle korunduğunu söyledi. Danfoss sözcüsü, Hollanda’da saldırıya uğrayan sistemlerin güvenli bir ağda olmadığını ve fabrika çıkışı şifreleri kullandığını belirtti; şirket, etkilenen cihazların çoğunun artık güncelleme almayan eski ürünler olduğunu açıkladı. Copeland ise üretimi durdurulmuş kontrol cihazlarındaki bir açığa dikkat çekti. Güvenlik firması Claroty’nin testinde bir yapay zekâ kodlama ajanı, Danfoss cihazlarındaki bilinen açıkları kullanarak bir test cihazında yaklaşık 28 dakikada en üst düzey yetkiye ulaştı; maliyet 6 dolar civarında kaldı. Araştırmacılar, ajanın yeni açık bulmadığını ve zaman zaman insan müdahalesine ihtiyaç duyduğunu vurguladı.
Saldırıların arkasında kim var?
Saldırıları henüz hiçbir grup üstlenmedi ve fidye talebi de gelmedi. Fransa Dışişleri Bakanı saldırılardan İran’ı sorumlu tuttu; SentinelOne’da çalışan bir araştırmacı ise Rusya ile uyumlu grupların da şüpheliler arasında olabileceğini söyledi. The Grocer’ın haberine göre Birleşik Krallık’ta 274 süpermarket soğutma kontrol cihazına hâlâ açık internet üzerinden erişilebiliyor. UK Cyber Defence’ten Bassill, varsayılan şifrenin değiştirilmesi ve sistemlerin açık internetten uzak tutulmasının sorunun neredeyse tamamını çözeceğini belirtti. Uzmanlar, aynı risklerin kan bankaları ve hastaneler gibi soğuk zincire bağımlı diğer sektörler için de geçerli olduğu konusunda uyarıyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol