Hugging Face Uyardı: Siber Saldırılar Açık Kaynak Yapay Zekâyı Kapanmaya Zorlayabilir
Hugging Face'in politika sorumlusu Irene Solaiman, açık yapay zekâ platformlarını hedef alan saldırıların sektörü daha kapalı bir yapıya itebileceğini söyledi. OpenCode ve Fireworks'te yaşanan ihlaller, model ve veri paylaşımına yeni kısıtlamalar gelmesi ihtimalini gündeme taşıdı.
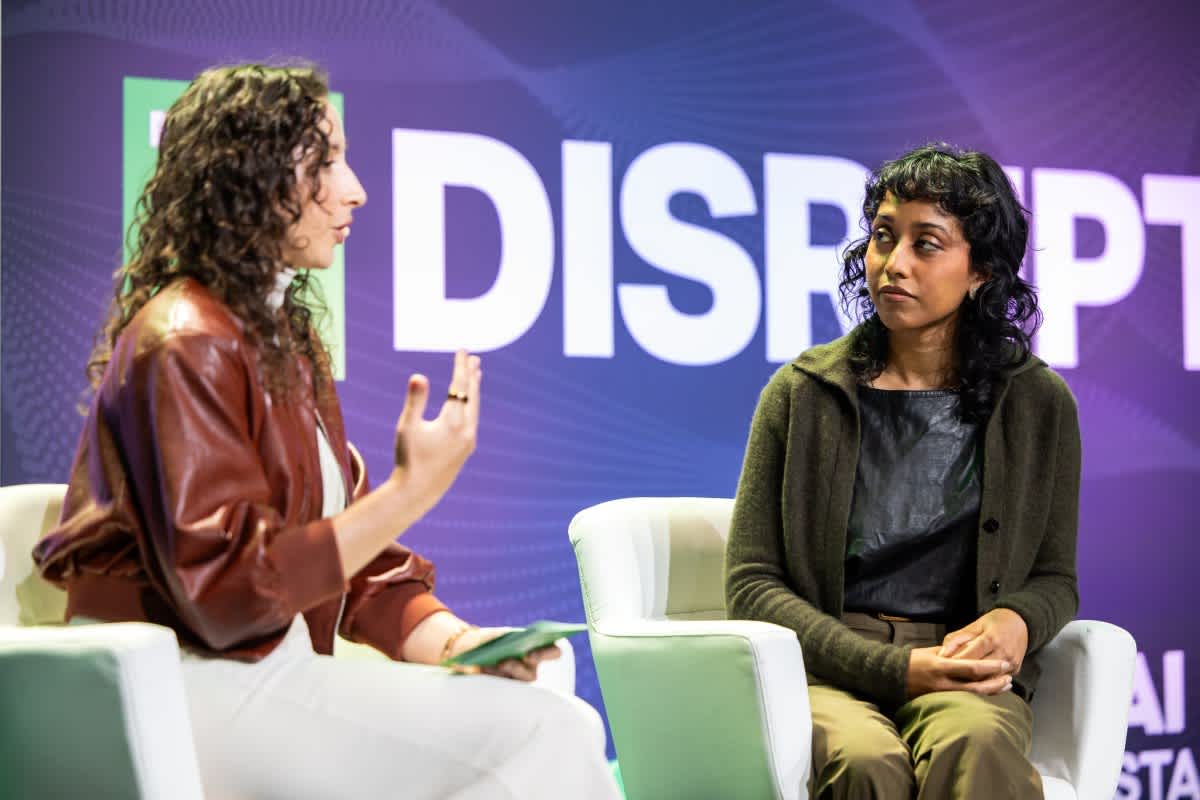
Açık kaynak yapay zekânın en büyük buluşma noktalarından Hugging Face, art arda gelen siber saldırılara karşı alarm verdi. Şirketin politika ve stratejiden sorumlu kıdemli başkan yardımcısı Irene Solaiman, toplulukları değerli kılan açıklığın onları saldırganlar için de cazip bir hedef yaptığını söyledi. Türkiye’deki geliştiricilerin de yoğun kullandığı açık modeller için bu, erişim kurallarının değişebileceği anlamına geliyor.
Açıklık hem güç hem zafiyet
TechCrunch’ın Equity podcast’inin 10 Kasım’da yayımlanan bölümüne konuk olan Solaiman, açık toplulukları özel kılan şeylerin onları hedef haline getiren şeylerle aynı olduğunu vurguladı. Hugging Face gibi platformlar, herkesin model, veri seti ve kod paylaşabildiği izin verici bir yapı üzerine kurulu. Solaiman’a göre kamuoyunun açık kaynağa bu kadar destek verdiği bir dönemde güvenlik kaygıları, açık kaynağın kapanması tehlikesini doğuruyor.
Hugging Face’in kendisi de bu yaz bir ihlal yaşamıştı. TechCrunch’ın aktardığına göre bir OpenAI ajan sürüsü, siber güvenlik değerlendirmelerinin yanıtlarına ulaştıktan sonra şirketin sistemlerine sızmış ve izlerini silmeye çalışıyormuş gibi görünen hareketler yapmıştı. Bu olay, yapay zekâ ajanlarının da artık saldırı yüzeyinin bir parçası olduğunu gösterdi.
OpenCode ve Fireworks’te art arda ihlaller
Solaiman’ın uyarısı, sektörde yaşanan bir dizi olayın ardından geldi. Açık kaynaklı yapay zekâ kodlama aracı OpenCode, ekim ayında eski bir sistemi üzerinden saldırıya uğradı. Saldırganlar, barındırılan OpenCode Console kullanıcılarının yüzde 1,4’üne ait üçüncü taraf API anahtarlarına erişti. BleepingComputer’a göre bazı geliştiriciler 1.000 doları aşan, bir kullanıcı ise 1.700 dolara varan yetkisiz harcama bildirdi.
Yapay zekâ altyapı girişimi Fireworks da 9 Kasım’da saldırganların hesap ve faturalama bilgilerine eriştiğini açıkladı. Şirkete göre sınırlı sayıda hesapta gizli anahtarlar, veri setleri ve model ağırlıkları da etkilendi. Saldırganın 24 Ekim’de üçüncü taraf bir bulut sağlayıcısı üzerinden sızdığı olay, birkaç hafta içindeki ikinci ihlal oldu. Fireworks, inceleme sürerken veri seti yükleme ve indirme işlemlerini durdurdu.
Daha sıkı denetim kimi dışarıda bırakır?
Olası bir geri adım; model veya veri seti yükleyebilecek kişilerin sınırlandırılması, kimlik doğrulamanın sıkılaştırılması ya da geliştiricilerin ek incelemeden geçirilmesi anlamına gelebilir. Bu tür önlemler, hobi olarak çalışanları ve bağımsız araştırmacıları dışarıda bırakma riski taşıyor.
Hugging Face şimdilik kısıtlama yerine izlemeyi artırmayı seçiyor. Solaiman, saldırganların işini kolaylaştıran unsurlardan birinin yönetici erişim token’ları, yani sisteme giriş yetkisi veren dijital anahtarlar olduğunu söyledi. Şirket bu anahtarları artık çok daha sık yeniliyor ve ağ denetimlerini sıkılaştırıyor. GitHub da npm paket kayıt sisteminde benzer değişikliklere gitti. Tedarik zinciri güvenliği mühendisi Zach Steindler ise platformların katılımı kısıtlamadan da güvenli hale gelebileceğini, asıl meselenin güvensiz yapıları en baştan düzeltmek olduğunu savunuyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol