Almanya’dan Uyarı: Danfoss Soğutma Kontrolörleri Hâlâ Hackerlara Açık
Almanya'nın siber güvenlik kurumu BSI, Avrupa'da süpermarket dondurucularını hedef alan saldırıların ardından Danfoss'un bazı soğutma kontrolörlerinin hâlâ savunmasız olduğunu açıkladı. Kurum, işletmelere cihazları internetten ayırmalarını, bu mümkün değilse en azından VPN arkasına almalarını öneriyor.
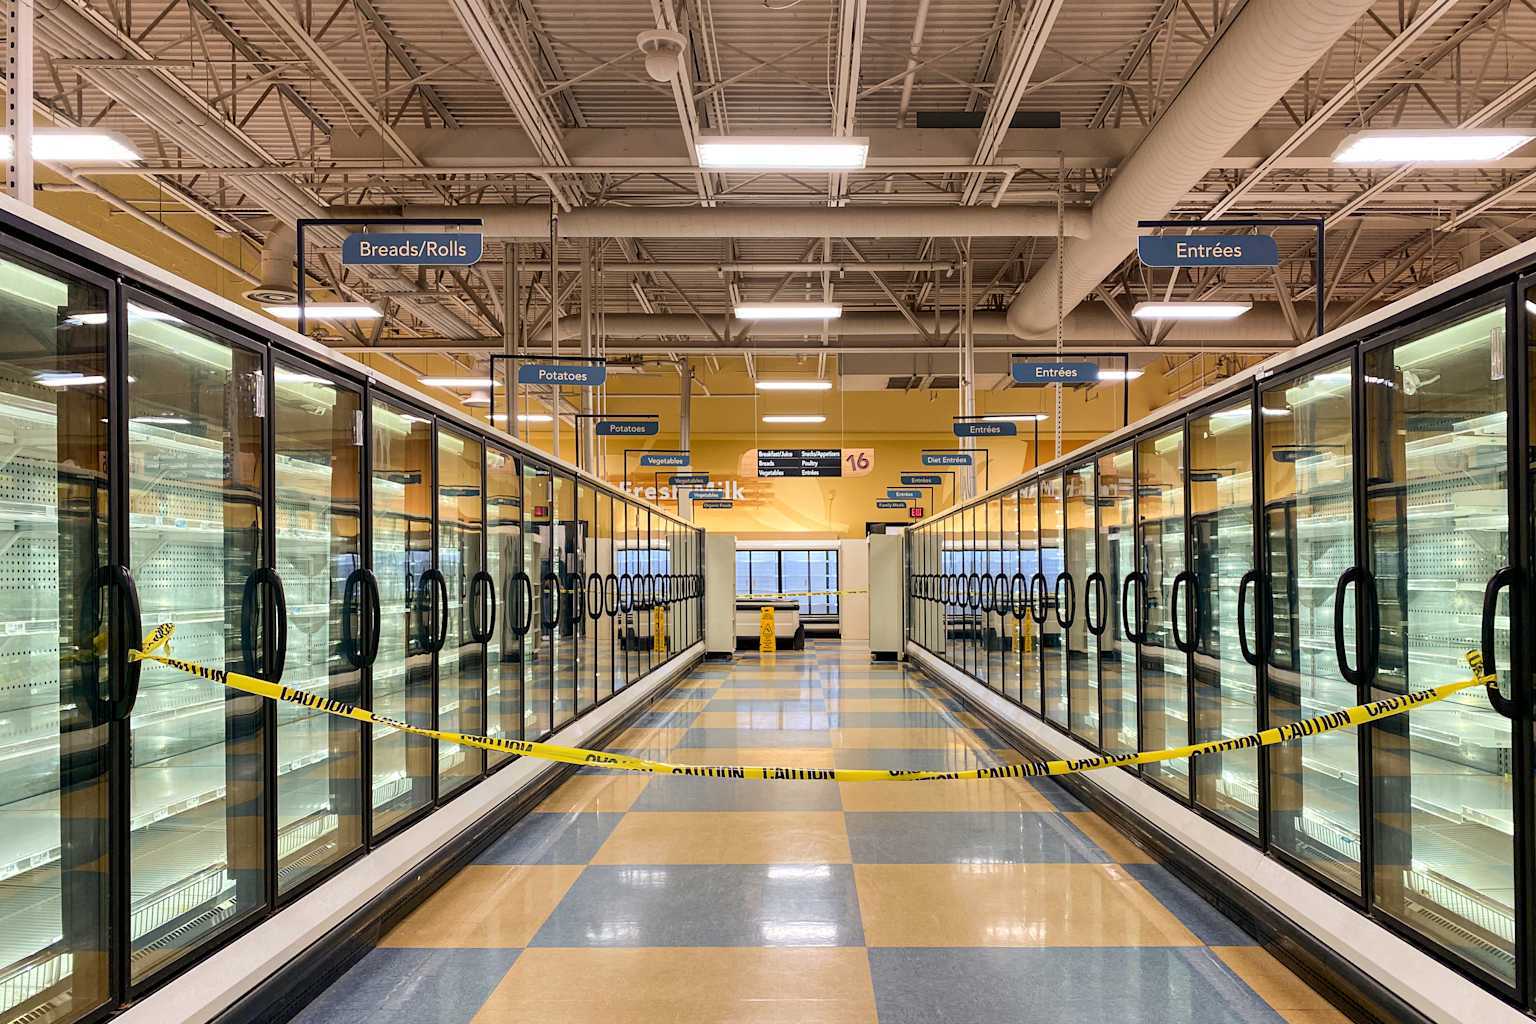
Avrupa’da haftalardır süren süpermarket buzdolabı saldırılarında yeni bir uyarı geldi. Almanya Federal Bilgi Güvenliği Dairesi (BSI), 13 Kasım’da yaptığı açıklamada Danimarkalı üretici Danfoss’un bazı endüstriyel soğutma kontrolörlerinin hâlâ saldırıya açık olduğunu duyurdu. Market zincirlerinden soğuk hava depolarına kadar geniş bir alanı ilgilendiren uyarı, bağlı cihazların güvenliğini yeniden gündemin merkezine taşıdı.
BSI hangi cihazlar için uyarı yaptı?
Uyarı, endüstriyel soğutmada kullanılan Danfoss AK-SM 800A kontrolörlerinde bulunan yeni güvenlik açıklarını kapsıyor. BSI’ye göre en az 5.3.2 sürümüne kadar olan donanım yazılımları (firmware) etkileniyor. Kurum, yeni açıkların şimdilik aktif olarak istismar edildiğine dair bilgisi olmadığını belirtiyor. Ancak başarılı bir saldırının, cihazları uzun süre kullanılamaz hale getiren zararlı yazılımların yüklenmesine yol açabileceği uyarısında bulunuyor. Reuters’ın aktardığına göre BSI, Danfoss’un saldırılara karşı henüz yeterli yazılım güncellemesi sunmadığını da kaydetti. Kurum, işletmecilere etkilenen sistemleri mümkünse tamamen çevrimdışı bırakmalarını, değilse en azından sanal özel ağ (VPN) arkasına almalarını öneriyor.
Belçika da altı sıfırıncı gün açığına dikkat çekti
Benzer bir uyarı Belçika Siber Güvenlik Merkezi’nden (CCB) de geldi. Merkez, güvenlik firması Midnight Blue’nun aynı kontrolörlerde tespit ettiği altı “sıfırıncı gün” (zero-day) açığına dikkat çekti. Sıfırıncı gün açığı, üreticinin henüz yama yayımlamadığı ya da yeni fark ettiği güvenlik zafiyetleri için kullanılan bir terim. Bu açıklar, saldırganın oturum açmadan uzaktan kod çalıştırmasına imkân tanıyor. BSI ise yeni yamaların bile aynı üründe yakın gelecekte başka açıkların çıkmayacağını garanti etmediğini vurguluyor. Kuruma göre endüstriyel kontrol sistemlerine internetten doğrudan erişilememesi gerekiyor. Danfoss, saldırılardan etkilenen cihazların büyük bölümünün artık güncelleme almayan eski AK-SM 800 ve AK-SC 355 modelleri olduğunu açıklamıştı.
İki dalgada Avrupa’yı vuran saldırılar
Saldırıların ilk dalgası 11 Ekim’de Fransa’da başladı ve yaklaşık 700 süpermarketi etkiledi. 2 Kasım’dan itibaren ise ikinci dalga Belçika, Lüksemburg, Hollanda, İsveç, İrlanda ve Estonya’daki marketleri ve soğuk hava depolarını vurdu. Saldırganlar cihazları gece boyunca 50 dereceye varan buz çözme döngülerine zorlayarak stokların bozulmasına neden oldu. Danfoss’un yanı sıra Copeland ve Dixell XWEB cihazları da hedef alındı. Fransa, ilk dalgadan İran Devrim Muhafızları’na bağlı bir siber birimi sorumlu tutarken İran suçlamaları reddediyor. ABD’de de CISA ve FBI’ın aralarında bulunduğu kurumlar ortak bir bilgi notu yayımlayarak işletmecileri cihazları internetten ayırmaya, varsayılan parolaları değiştirmeye ve yamaları uygulamaya çağırdı.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol