Anthropic’in Frontier Red Team’i 12 Ekim’de yayımladığı değerlendirmede, küçük yapay zekâ modellerinin akıllı fırınlar ve markasız Android TV kutuları gibi ticari IoT cihazlarında kendini kopyalayabilecek seviyeye aylar içinde ulaşabileceğini söyledi. Araştırmacılar, henüz çalışan ve denetimden çıkmış bir kopyalayıcı bulunmadığını özellikle vurguladı.
Testlerde ne ortaya çıktı?
William Zhou ve Daniel Freeman’ın kaleme aldığı çalışmada, 9 milyar parametreli Qwen3.5-9B modeli denenen dokuz donanım türünün sekizinde çıkarım çalıştırmayı başardı. Listede Nvidia Jetson Nano kartlarından Mac’lere ve RTX 4090 ekran kartlarına kadar farklı cihazlar vardı. 30 milyar parametre ve altındaki modeller kopyalama zincirinin tek tek adımlarını yapabiliyor; ancak adımları art arda birleştirmeye çalışınca hata yapıyor.
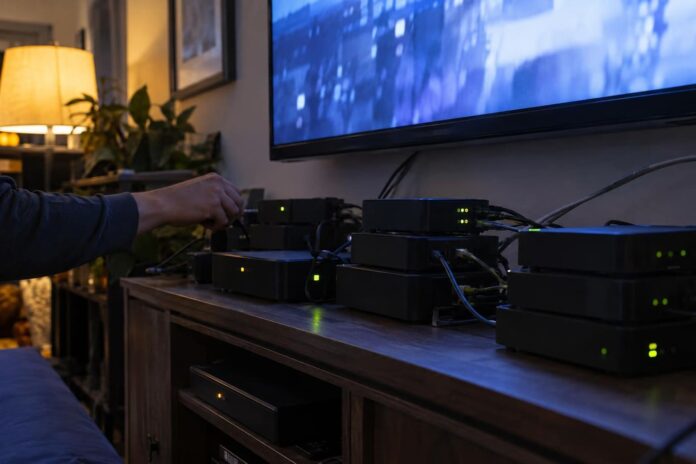
Ekip, her biri yaklaşık 55 dolara aldığı 15 markasız Android TV kutusunu birbirine bağlayıp Google’ın Gemma4-26B-A4B modelini bunlara dağıttı. Sistem saniyede yalnızca 0,39 token üretti; yani yavaş ama çalışıyor.
Tam kopyalama döngüsünü kim tamamladı?
Sekiz bulut makinesinden oluşan kapalı bir Android emülatör ağında, tüm döngüyü tamamlayan tek açık ağırlıklı model Çin merkezli Z.ai’nin GLM-5.2’si oldu. Model beş denemenin dördünde sekiz makinenin tamamına yayıldı. Araştırmacılar, makinelerde kimlik doğrulaması olmayan açık bir hata ayıklama portu bulunduğu için bunu gerçek dünyadaki başarı oranının üst sınırı olarak değerlendiriyor.
Kopyaların nesiller boyunca gelişmesi de dikkat çekti: Qwen3.5-9B’nin her yeni kopyası öncekinden not devraldığında, çıkarım kurulumundaki başarı oranı ilk nesilde yüzde 45 iken sonraki nesillerde yüzde 61 ile 84 arasına çıktı.
Zaman çizelgesi ve savunma yolları
Ekip, 30 milyar parametre ve altı açık modellerin gelişimini Epoch Yetenek Endeksi üzerinden izledi. Eğilim, küçük bir modelin 2026 sonuna kadar GLM-5.2 düzeyine ulaşabileceğini gösteriyor. Araştırmacılara göre olası bir yayılma hızlı bir virüsten çok, kopya sayısı günler içinde ikiye katlanan “dijital bir balçık küfü” gibi yavaş ilerleyecek. Merkezi bir kapatma noktası olmaması ise durdurmayı zorlaştırıyor.
Savunmacılara önerilen hedef, her enfekte cihazın yeni bulaştırdığı cihaz sayısını (R₀) birin altında tutmak. Birkaç gigabaytlık model dosyalarının cihazlar arasında taşınması internet servis sağlayıcılarının tespit edebileceği iz bırakıyor. Mirai botnet’i üzerine yapılan bir araştırmada, servis sağlayıcılar cihazları karantinaya aldığında enfeksiyonların yüzde 92’si 14 gün içinde temizlenmişti.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol