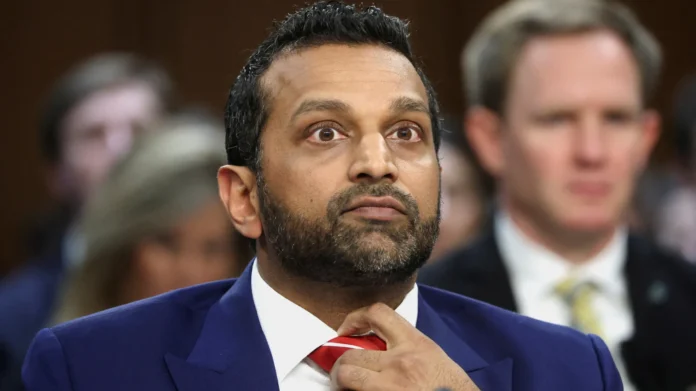
İran bağlantılı olduğu değerlendirilen hacker grupları, FBI Direktörü’nün kişisel e-posta hesabına sızdı. Kurumun sistemlerine erişim sağlanamadı ancak olay, bireysel hesapların ulusal güvenlik için ne kadar kritik bir zafiyet oluşturabileceğini yeniden gündeme taşıdı.
Saldırı Kurumu Değil Kişiyi Hedef Aldı
Ortaya çıkan bilgilere göre saldırganlar, FBI’ın resmi altyapısını hedef almak yerine doğrudan FBI Direktörü’nün kişisel e-posta hesabına odaklandı. Bu durum, yüksek güvenlikli kurumların bile en zayıf halkasının çoğu zaman bireysel kullanıcılar olduğunu gösteriyor.
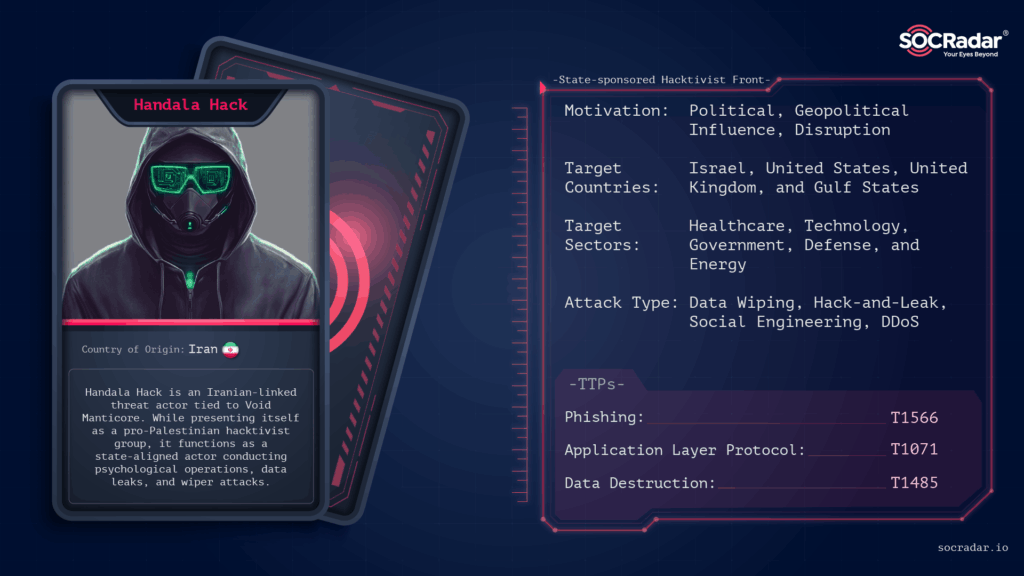
İran menşeili Handala Hack Team olarak bilinen bir grup, Cuma günü internet sitesinde Patel’in iddia edilen özgeçmişini ve fotoğraflarını şu açıklamayla birlikte paylaştı: “Bu sadece başlangıcımız.”
FBI, Patel’in e-posta bilgilerini hedef alan “kötü niyetli kişilerin” farkında olduğunu belirtti. “Söz konusu bilgiler tarihsel niteliktedir ve herhangi bir devlet bilgisi içermemektedir.”
Ajans, Handala grubunun üyelerinin tespit edilmesine yardımcı olacak bilgiler için 10 milyon dolara (7,5 milyon sterlin) kadar ödül teklif ediyor.
Siber güvenlik uzmanlarına göre bu tür saldırılar, doğrudan sistemleri kırmaktan çok daha kolay ve etkili bir yöntem olarak görülüyor. Çünkü kişisel hesaplar genellikle kurumsal sistemler kadar güçlü güvenlik katmanlarına sahip olmuyor.
Kurumsal Sistemler Neden Korundu?
Yetkililer, bu hack saldırısının FBI’ın resmi sistemlerine ulaşamadığını ve kurum verilerinin güvende olduğunu belirtiyor. Bunun en önemli nedeni, kurumsal ağların çok katmanlı güvenlik önlemleriyle korunması.
FBI gibi kurumlar, hassas verileri izole sistemlerde tutuyor ve dış dünyayla bağlantıyı sınırlı tutuyor. Bu da doğrudan sistemlere yapılacak saldırıları büyük ölçüde zorlaştırıyor.
Asıl Tehlike: Kişisel Hesaplar Üzerinden Erişim
Her ne kadar kurum sistemleri güvende kalsa da, kişisel e-posta hesapları üzerinden elde edilen bilgiler farklı riskler yaratabiliyor. Saldırganlar bu tür hesaplardan:
- İletişim ağlarını
- Kişisel yazışmaları
- Potansiyel erişim noktalarını
analiz edebiliyor.
Bu veriler, daha büyük ve hedefli saldırıların ön hazırlığı olarak kullanılabiliyor.
Hedefli Siber Saldırıların Yeni Yöntemi
Son yıllarda siber saldırıların yön değiştirdiği görülüyor. Doğrudan sistemlere saldırmak yerine, üst düzey yöneticiler ve kritik görevlerdeki kişiler hedef alınıyor.
Bu yöntem, “insan üzerinden sızma” olarak tanımlanıyor. Çünkü en güçlü güvenlik duvarları bile, insan faktörü devreye girdiğinde etkisiz hale gelebiliyor.
Devlet Destekli Hacker Grupları ve Yeni Riskler
Saldırının arkasında İran bağlantılı grupların olduğu değerlendiriliyor. Devlet destekli bu tür gruplar, yalnızca veri çalmak değil, aynı zamanda istihbarat toplamak amacıyla hareket ediyor.
Bu tür saldırılar, yalnızca bireysel gizliliği değil, aynı zamanda ulusal güvenliği de doğrudan etkileyebiliyor. Çünkü hedef alınan kişiler, kritik bilgi akışının merkezinde yer alıyor.
Kişisel Güvenlik Artık Ulusal Güvenlik
Bu olay, siber güvenliğin yalnızca kurumlarla sınırlı olmadığını bir kez daha ortaya koydu. Üst düzey yöneticilerin kişisel hesapları, kurum güvenliğinin bir parçası haline gelmiş durumda.
Uzmanlara göre güçlü şifreler, iki faktörlü doğrulama ve güvenli iletişim araçları artık bireysel değil, stratejik bir gereklilik.
Sonuç: En Zayıf Halka İnsan
FBI gibi yüksek güvenlikli bir kurum bile, bireysel hesaplar üzerinden dolaylı risklerle karşı karşıya kalabiliyor. Bu durum, siber güvenliğin en kritik noktasının teknoloji değil, insan olduğunu gösteriyor.
Günümüzde güvenlik sadece sistemleri korumakla sınırlı değil. Aynı zamanda bu sistemleri kullanan bireylerin de aynı düzeyde korunması gerekiyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol