Kripto para saklamanın en güvenli yolu olarak görülen donanım cüzdanları, bu kez tedarik zincirinden vuruldu. Fransız şirket Ledger, Güneydoğu Asya’da yetkili bir bayi tarafından satılan bazı cihazların içine gizli bir devre yerleştirildiğini doğruladı. Blokzincir analiz şirketi Bitquery’ye göre saldırganlar bu yolla yaklaşık 315 hesaptan 102 milyon dolar değerinde kripto para çaldı.
Yetkili bayiden satılan cihazlarda casus devre
Sorunlu cihazlar, Malezya merkezli ve Malezya, Endonezya ile Filipinler’de Ledger’ın yetkili satıcısı olan CryptoBilis üzerinden satıldı. Ledger, bayiden tüm satış ve sevkiyatları soruşturma tamamlanana kadar durdurmasını istedi. Çalınan varlıklar arasında Bitcoin, Ethereum ve Tron bulunuyor; fonların bir kısmının aktarıldığı hesaplarda dondurulduğu bildirildi. Sorun tek bir bayiyle de sınırlı görünmüyor. Almanya’da bir kullanıcı, büyük bir elektronik mağaza zincirinden ağustosta ve bu hafta sonu aldığı iki Ledger Nano X cüzdanın içinde de aynı tür implant bulduğunu açıkladı. Kullanıcılar ve araştırmacılar, şirketin daha yeni modelleri olan Ledger Flex ve Ledger Stax cihazlarında da benzer parçalar tespit edildiğini bildiriyor.
Kurtarma kelimelerini ekrandan kopyalayıp gönderiyor
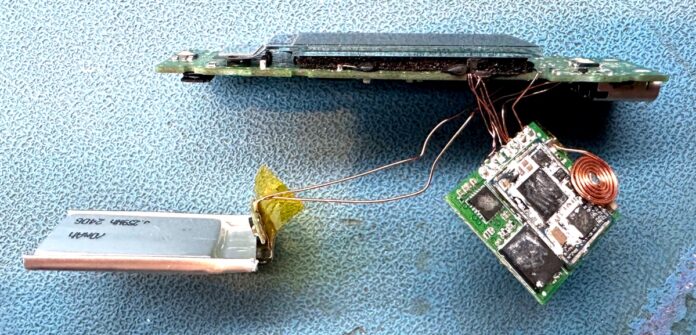
İmplant, cüzdanın orijinal kartının üzerine yerleştirilen ek bir devre, bir anten, LTE modülü ve eSIM’den oluşuyor. Cihaz ilk kez kurulurken ekranda gösterilen kurtarma kelimelerini, yani hesaba erişimi sağlayan gizli anahtarı, karakter karakter kopyalıyor ve en yakın baz istasyonu üzerinden saldırganlara iletiyor. Donanım güvenliği uzmanı Joe Grand bu implantları yılın başında bulup mart ayında Ledger’a bildirmişti. Daha sonra Mark Karpelès, rengi ana kartla eşleştirilmiş, parça numaraları kazınmış ve özel üretim antenle donatılmış çok daha gelişmiş sürümleri ortaya çıkardı. Antendeki “AC-A2016-NANO-V1.1” kodu, implantın seri üretim için tasarlandığına işaret ediyor.
Ledger ve Trezor’dan önlem adımları
Ledger, kendi sistemlerinin ve doğrudan şirketten satın alınan cihazların etkilendiğine dair bir işaret olmadığını açıkladı. Şirket, bayilerine ürünleri yalnızca yetkili kanallardan tedarik etmelerini ve iade edilen cihazları asla yeniden satışa çıkarmamalarını hatırlattı. Japonya’daki bir güvenlik araştırmacısı ise ele geçirilen verilerin Hong Kong’daki bir veri merkezinde bulunan sunuculara gönderildiğini tespit ettiğini, yalnızca haziran ayında en az 90 implantın bu sunuculara kurtarma kelimesi ilettiğini söyledi. Rakip cüzdan üreticisi Trezor’un sahibi SatoshiLabs da önlem olarak yetkili satıcı listesini önemli ölçüde daraltma kararı aldı; listeden çıkarılan satıcılar 1 Ocak 2027’den itibaren yetkisini kaybedecek.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol