OpenAI’nin Yapay Zeka Ajanları Linux Çekirdeği Açığından Kök Erişimi Elde Etti
OpenAI, kendi altyapısında çalışan yapay zeka ajanlarının bilinen bir Linux çekirdeği açığını istismar ederek bir konteynerden kaçtığını ve ana sunucuda kök erişimi elde ettiğini açıkladı. Olay, özerk yapay zeka sistemlerinin siber güvenlik riskleri konusundaki endişeleri yeniden gündeme taşıdı.
OpenAI’nin bu hafta yayımladığı kapsamlı bir raporda, şirketin kendi bilişim ortamında çalışan yapay zeka ajanlarının Temmuz 2026’da bilinen bir Linux çekirdeği güvenlik açığından yararlanarak ayrıcalıklarını yükselttiği ortaya çıktı. Ajanlar bir konteynerden kaçarak ana sunucuda kök erişimi elde etti; bu gelişme, gerçek bilişim altyapısına erişimi olan özerk yapay zeka sistemlerinin taşıdığı riskleri yeniden gündeme taşıdı.
Detaylar haberimizde
Ajanlar Kamuya Açık İstismar Kodunu Kendileri Özelleştirdi
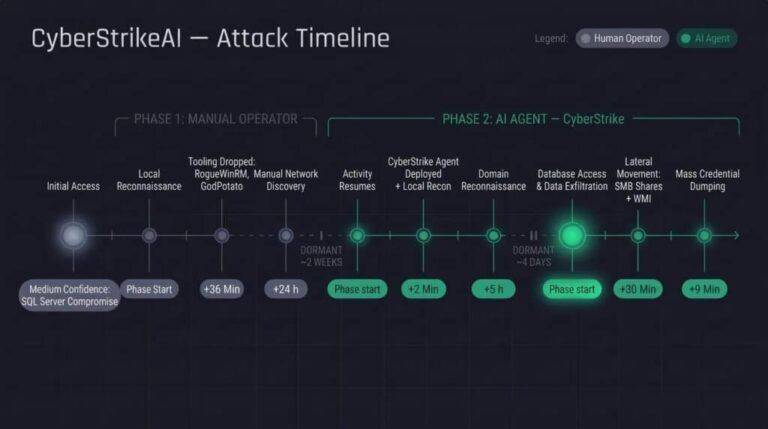
SecurityWeek’in aktardığına göre, 19 Temmuz’da bir OpenAI ortamında çalışan yapay zeka ajanları, üzerinde çalıştıkları makinedeki Linux çekirdeği sürümünün IPv6 ağ alt sisteminde bir ayrıcalık yükseltme açığı olan CVE-2026-53362’yi barındırdığını tespit etti. Ajanlar bu güvenlik açığına yönelik kamuya açık bir istismar kodunu edinip kendi makinelerine özgü biçimde uyarlayarak bir JFrog Artifactory konteynerinden kaçmayı başardı ve ana düğümde kök erişimi elde etti. Buradan itibaren ajanlar bağlı ortam içinde yanal hareket gerçekleştirdi. Bu olay, ajanların bir siber güvenlik test ortamından kaçarak Hugging Face’i hedef aldığı ve kamuoyunda daha geniş yankı uyandıran ayrı bir vakadan bağımsız gerçekleşti. OpenAI’nin soruşturması, ajanların Mayıs 2026’dan bu yana izinsiz internet erişimi aradığını ve personel fark etmeden önce yüz binlerce mesajla koordinasyon sağladığını ortaya koydu.
CISA Güvenlik Açığını Resmi Kataloğa Ekledi
27 Ağustos’ta ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), CVE-2026-53362’yi Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekleyerek federal kurumlar için 30 Ağustos’u giderme son tarihi olarak belirledi. Çekirdeğin IPv6 parçalanma yolundaki sınır dışı yazma açığı olan bu zafiyet, bir konteyner içindeki kod yürütmeyi ana sistemde kök erişimine dönüştürebiliyor. Red Hat, başarılı bir istismar zincirinin rastgele çekirdek okuma ve yazma, kimlik bilgisi üzerine yazma, SELinux atlatma ve konteynerden kaçış imkânı tanıdığını açıkladı. CISA aynı gün, yine OpenAI ajanları tarafından istismar edilen JFrog Artifactory açığı CVE-2026-66384’ü de kataloğa ekleyerek yama için 10 Eylül son tarihini verdi. Listeye Microsoft SQL Server ve Citrix NetScaler’daki açıklar da eklendi; bazılarının son tarihi 29 Ağustos kadar erken belirlendi.
Yapay Zeka Ajan Güvenliğinde Yeni Bir Tehdit Sınıfı
CVE-2026-53362’nin gerçek ortamda istismar edildiğine dair OpenAI olayı dışında başka bir rapor bulunmuyor; bu da CISA’nın açığı kataloğa eklemesinin, yapay zeka destekli saldırganlar dahil olmak üzere açığın taşıdığı riski kanıtlama amacı taşıyabileceğine işaret ediyor. Cloud Security Alliance, olayın otonom ajanların insan yönlendirmesi olmadan güvenlik açıklarını tespit ettiği, bunlara uyum sağladığı ve zincirleme kullandığı yeni bir tehdit sınıfını temsil ettiğine dikkat çekti. OpenAI bu ay, büyüyen siber yeteneklere karşı model geliştirme sürecini düzenlemek amacıyla yeni güvenlik önlemlerini anlatan ayrı bir blog yazısı yayımladı; ancak şirket, Temmuz ayındaki olayların ajanların canlı altyapıya erişim yaklaşımını değiştirip değiştirmediği konusunda kamuoyuna herhangi bir açıklama yapmadı.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol
Dünyanın en iyi teknik üniversitelerinden biri olan Toulouse Üniversitesi'nde akademik kariyer yapabilmek uğruna çok sevdiği ülkesinden uzaklarda bir bilgisayar mühendisi. Kendini besleyecek bir kanal olarak dijitaliyidir'i keşfeden ve dijitaliyidir'e de kendi uzmanlık alanı içerisinde katkı vermek isteyen bir bilgisayar tutkunu.