Hacker’lar Yapay Zekâ Destekli AntiFox Aracıyla AWS Hesaplarındaki Sırları Çalıyor
Güvenlik testleri için geliştirilen açık kaynaklı yapay zekâ aracı AntiFox, gerçek saldırılarda kullanılmaya başladı. Arctic Wolf'a göre saldırganlar web sunucularına sızıp Amazon Web Services hesaplarındaki üretim sırlarına ulaştı; Amazon ise kendi servislerinin ele geçirilmediğini söylüyor.
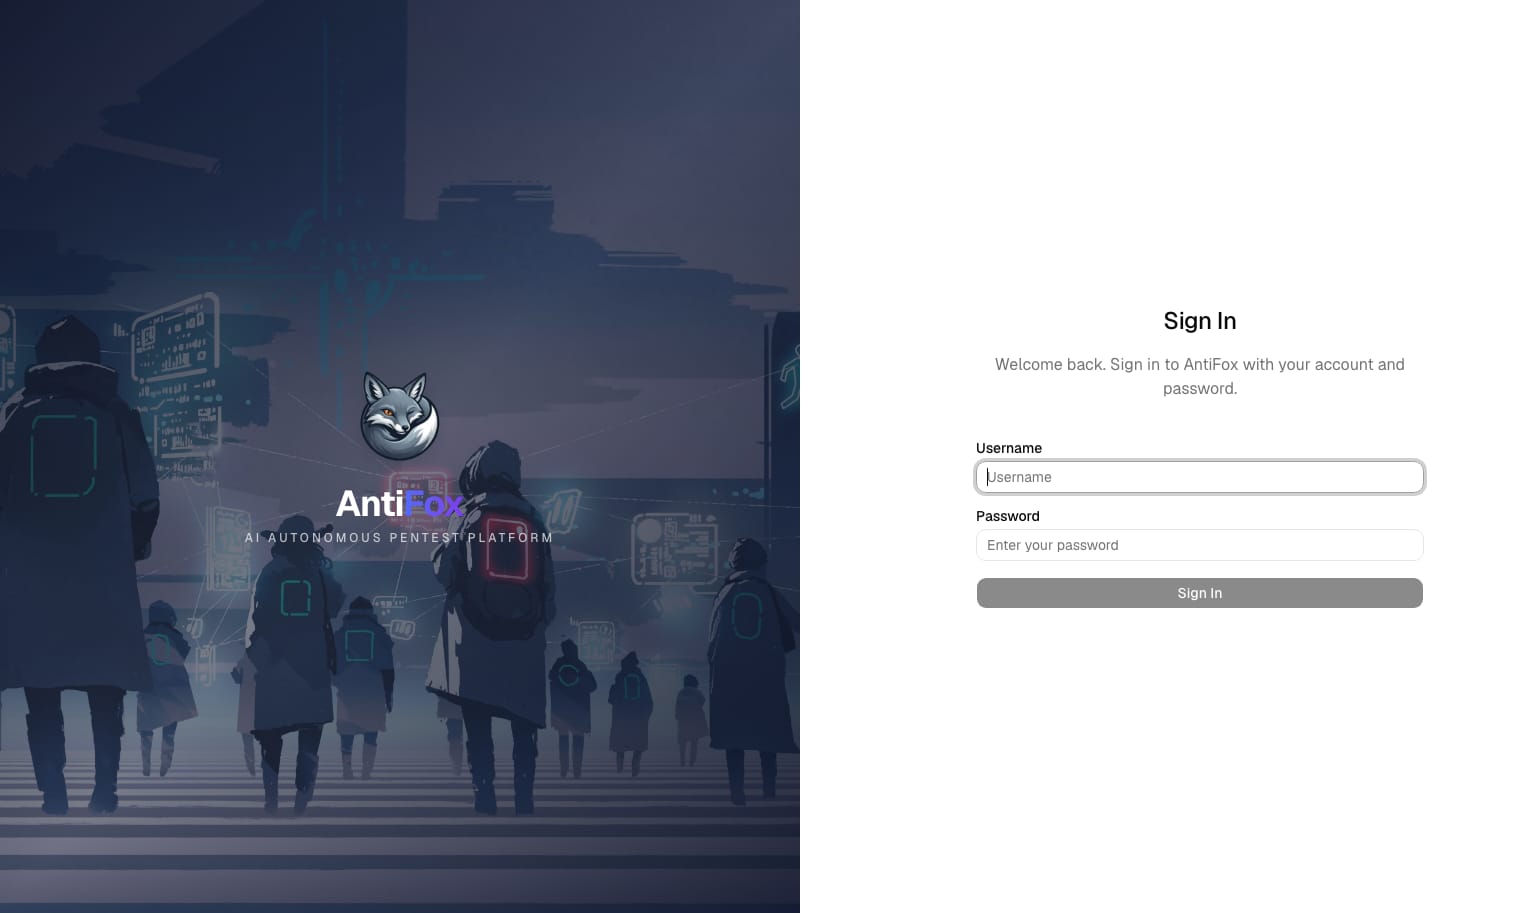
Yapay zekâ ajanlarıyla çalışan hackleme araçları artık yalnızca güvenlik ekiplerinin elinde değil. Arctic Wolf Labs, sızma testi için tasarlanan açık kaynaklı AntiFox platformunun gerçek saldırılarda kullanıldığını ortaya koydu. Saldırılar, Türkiye’de de çok sayıda şirketin altyapısını taşıdığı AWS hesaplarını hedef aldı.
AntiFox nedir, nasıl kötüye kullanıldı?
Sızma testi (pentest), şirketlerin kendi sistemlerindeki açıkları bulmak için yetkili uzmanlara yaptırdığı kontrollü saldırı denemesidir. AntiFox, bu işin keşif ve zayıflık tarama gibi rutin adımlarını yapay zekâ ajanlarıyla otomatikleştiren, Çince arayüzlü ve ARTEX adlı başka bir projeden türetilmiş bir araç. Arctic Wolf’un The Hacker News ile paylaştığı araştırmaya göre saldırganlar aracın kendi kopyalarını Alibaba Cloud sunucularında çalıştırdı ve internete açık web hizmetlerine yöneldi. BleepingComputer’ın aktardığı bir vakada saldırganlar bir IIS web sunucusuna arka kapı yerleştirerek veritabanı bağlantı bilgilerine ve yapılandırma dosyalarına ulaştı. Arctic Wolf, ilk erişimi sağlayan açığın hangisi olduğunu henüz bilmiyor.
AWS hesaplarında neler oldu?
Diğer saldırılarda saldırganlar, nasıl ele geçirildiği bilinmeyen geçerli AWS kimlik bilgileriyle işe başladı. Araştırmaya göre bir saldırıda birkaç kimlik arasında geçiş yapılarak yaklaşık 30 dakikada yüzlerce API isteği gönderildi; isteklerin çoğu engellense de bazıları üretim ortamına ait gizli bilgileri döndürdü. Başka bir vakada S3 depolama alanındaki dosyalar okundu, kopyalandı ve silindi. Keşif; Secrets Manager, Lambda ve Amazon Bedrock dahil onlarca servisi kapsadı. Bir Amazon sözcüsü ise AWS servislerinin ele geçirilmediğini, saldırganların müşterilerin zaten ele geçirilmiş uygulamalarından alınan kimlik bilgilerini kullandığını vurguladı.
Saldırgan elinde yapay zekâ ajanları neden endişe verici?
AntiFox’un türediği ARTEX, Güney Kore bankalarına yönelik saldırılarda kullanılınca kapalı kaynağa geçmişti. CrowdStrike, ARTEX’i 14 ülkede 200’den fazla kuruluşu hedef alan bir Çin casusluk kampanyasıyla ilişkilendiriyor. Palo Alto Networks’ün Unit 42 ekibi Ekim itibarıyla internete açık 609 ARTEX sunucusu saydı, Check Point ise 2.557 sistem tespit etti. AntiFox ise hâlâ GitHub’da ve 2.0 sürümüne ulaştı; yayıncıları canlı sistemlerde kullanımı yasaklasa da bunu engelleyen teknik bir önlem yok. Arctic Wolf, savunma ekiplerinin izlemesi için saldırıya bağlı IP adreslerini ve göstergeleri yayımladı. Uzmanlar, bulut kimlik bilgilerinin düzenli değiştirilmesini ve olağandışı API trafiğinin izlenmesini öneriyor.
Günde sadece 1 TL'ye abone olarak tüm içeriklerimize sınırsız erişebilir ve bağımsız haberciliğe destek olabilirsiniz! Hemen Abone Ol